Container Escape Kubernetes: Come evitare le falle di sicurezza nei cluster
Ci sono solo due industrie che chiamano i propri clienti 'utenti': la droga e il software. — Edward Tufte.
Se immagini un sistema come una montagna, il container escape Kubernetes è come un’alpine che trova una via segreta per scendere senza passare per la strada principale. Non si tratta di un attacco violento, ma di un sfruttamento delle debolezze inaspettate. I container sono progettati per isolare processi, ma quando le configurazioni non sono precise, possono diventare una porta aperta per chiunque abbia la pazienza di cercarla.
Perché i container non sono sempre al sicuro
I container funzionano come un’isola separata all’interno del sistema host, ma il loro isolamento non è perfetto. In Kubernetes, alcuni pod possono essere configurati con privilegi inutilizzati, come l’accesso a /host-system o capacità come cap_sys_ptrace. Queste opzioni sono utili per debug e monitoraggio, ma se non vengono gestite con attenzione, diventano un’arma a doppio taglio.
Un esempio? Immagina di avere una chiave che apre una porta. Se la lasci sempre svelata, chiunque può entrare. Lo stesso vale per i container: se vengono creati con privilegi non necessari, possono essere usati per accedere al sistema host e, da lì, a tutta la rete del cluster.
Come funziona un escape di container
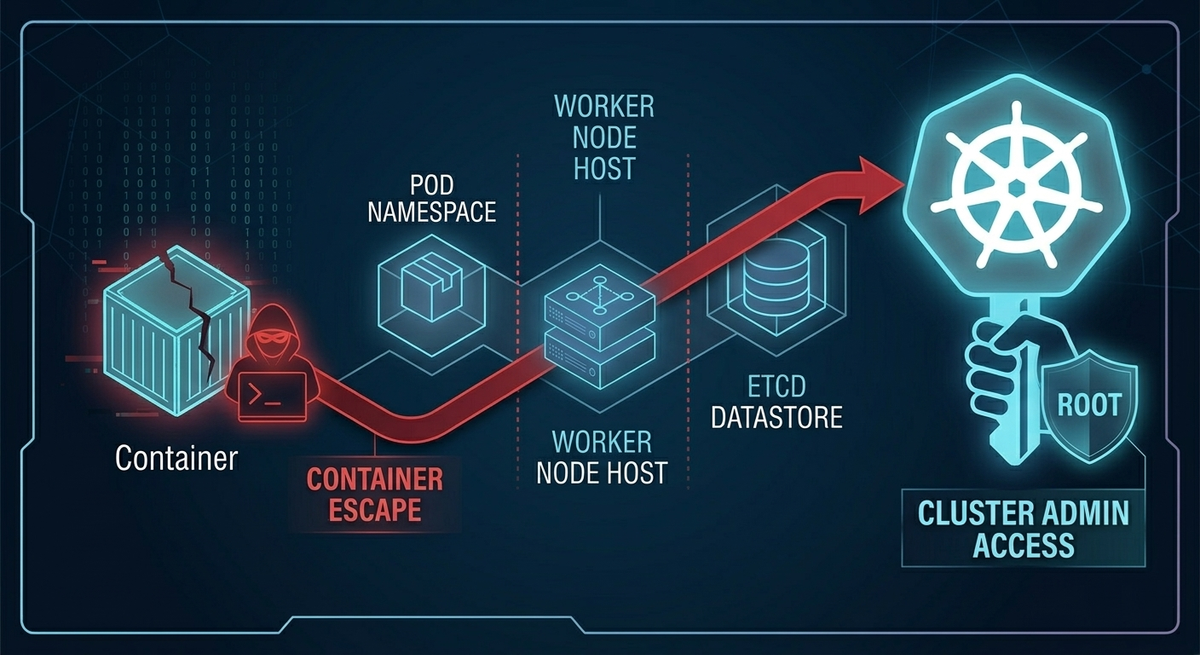
Il processo inizia con una configurazione sbagliata. Un pod con accesso a /host-system permette di esplorare il filesystem del nodo. Con strumenti come chroot, è possibile "entrare" nel sistema host, come se si fosse dentro la montagna e si trovasse un sentiero nascosto.
Da lì, l’attaccante può recuperare file sensibili come /var/lib/kubelet/kubeconfig o usare kubectl per interagire con il cluster. È come trovare una mappa segreta che ti permette di muoverti liberamente dentro un sistema che dovrebbe essere invisibile.
Cosa puoi fare per proteggere i tuoi container
- Limita i privilegi: Non concedere capacità inutilizzate, come
cap_sys_ptraceo accessi a/host e-system. - Verifica le configurazioni: Usa strumenti per analizzare le impostazioni dei pod e assicurati che non siano state lasciate aperte.
- Monitora il traffico: Un sistema di threat hunting può rilevare comportamenti anomali, come accessi a directory inaspettate o uso di comandi strani.
Domande frequenti
Cosa significa "container escape"?
È l’accesso al sistema host da parte di un container non configurato correttamente, che permette di prendere il controllo del nodo e del cluster.
Come posso rilevare un container escape?
Utilizza strumenti come EDR per monitorare le attività sospette e analizzare i log dei pod in cerca di accessi anomali.
Quali configurazioni sono più a rischio?
Pod con capacità come cap_sys_ptrace o accesso a /host-system, spesso usati per debug ma abilitati senza controllo.
Vedi anche
- Container security best practices
- Kubernetes misconfigurations risks
Fonti
Container Escape Kubernetes: Pericoli e Mitigazioni
Ci sono solo due industrie che chiamano i propri clienti 'utenti': la droga e il software. — Edward Tufte.
Introduzione
I container Kubernetes sono uno strumento essenziale per la gestione di infrastrutture cloud, ma il loro uso può introdurre rischi significativi. L’escape da un container (container escape) rappresenta una delle minacce più critiche in questo contesto: permette a un attaccante di superare i confini isolati del container e accedere al sistema host o alla rete Kubernetes. Questo articolo esplora come avviene tale fuga, le tecniche utilizzate dagli exploitatori e le misure per mitigarle.
Come funziona un container escape in Kubernetes
I container Kubernetes si basano su meccanismi di isolamento come capabilities (privilegi del kernel) e namespaces (spazi logici di processi, file system, ecc.). Tuttavia, una configurazione errata può compromettere questa protezione.
1. Abuso delle capacità
Un container con privilegi elevati (es. cap_sys_ptrace o cap_chown) può sfruttare queste funzionalità per esplorare il sistema host. Ad esempio, l’attaccante potrebbe usare cap_shmat per accedere a memoria condivisa o cap_net_admin per modificare le regole di routing del sistema.
2. Accesso ai file system
Se un container ha montato directory come /host-system, può esplorarle e trovare informazioni sensibili, tra cui il file /var/lib/kubelet/kubeconfig. Questo permette all’attaccante di ottenere accesso al cluster Kubernetes.
3. Escapes laterali
Una volta compromesso un container, l’attaccante può spostarsi su altri nodi o risorse del cluster usando strumenti come kubectl con la configurazione kubeconfig rubata. Questo è particolarmente pericoloso in ambienti produttionali dove i container sono interconnessi.
Tecniche di mitigazione
1. Limitare le capacità
- Rimuovere capacità non necessarie (es.
cap_sys_ptrace) durante la creazione dei container. - Usare policy di least privilege per garantire che i container abbiano solo i privilegi minimi richiesti.
2. Isolare il file system
- Evitare l’uso di montaggi come
/host-systema meno che non siano strettamente necessari. - Utilizzare read-only mount per prevenire modifiche al sistema host da parte dei container.
3. Monitoraggio e rilevamento
- Implementare soluzioni EDR (Endpoint Detection and Response) per monitorare attività anomale nei container.
- Configurare alert su eventi come accesso a
/var/lib/kubeleto uso dicap_shmat.
4. Aggiornamenti e patching
- Mantenere aggiornati i componenti Kubernetes, Docker e il kernel del sistema host per correggere vulnerabilità note (es. CVE-2019-5736).
Vedi anche
- Container Breakouts: Escape Techniques in Cloud Environments
- K8s - Pod to Node Escape Techniques | CovertSwarm
Domande frequenti
Cosa significa "container escape"?
È l’accesso al sistema host da parte di un container non configurato correttamente, che permette di prendere il controllo del nodo e del cluster.
Come posso rilevare un container escape?
Utilizza strumenti come EDR per monitorare le attività sospette e analizzare i log dei pod in cerca di accessi anomali.
Quali configurazioni sono più a rischio?
Pod con capacità come cap_sys_ptrace o accesso a /host-system, spesso usati per debug ma abilitati senza controllo.
Vedi anche
- Container security best practices
- Kubernetes misconfigurations risks
Fonti
Container Escape Kubernetes: come un fiume trova la via più facile
Ci sono solo due industrie che chiamano i propri clienti 'utenti': la droga e il software. — Edward Tufte.
Se ti capita di lavorare in un ambiente Kubernetes, una configurazione sbagliata può far scivolare il sistema come un fiume che cerca sempre il punto più basso. I container sono progettati per isolarsi, ma quando si concede troppi privilegi – come HostPath o capacità superflue – diventano una porta aperta.
Cos’è un escape in Kubernetes?
Un container escape è come un fiume che scava sotto le rocce: cerca il modo più semplice per uscire dal suo ambiente ristretto. In Kubernetes, questo significa sfruttare errori di configurazione per accedere al sistema host o a risorse del cluster.
La maggior parte dei container è progettata per eseguire un singolo compito – come monitoraggio o debug – ma richiede privilegi extra. Se questi vengono concessi in modo non necessario, diventa facile rompere il confine. La tecnica più comune? Usare cap_sys_ptrace o HostPath per esplorare l’host e rubare la configurazione di sistema.
Come accade un container escape
- Capacità sbagliate: Un container con capacità come cap_sys_ptrace può leggere il traffico del kernel, creando una via d’accesso al sistema.
- Mount HostPath: Se i file system dell’host sono montati, è possibile navigare in /var/lib/kubelet per trovare il kubeconfig e accedere al cluster.
- Escaped container: Usare chroot o crictl per esplorare le risorse del host e sfruttare la configurazione di sistema.
Questo è come un monaco che osserva il respiro: ogni passo sembra naturale, ma nasconde una via segreta. Una volta dentro, l’attaccante può spostarsi in tutto il cluster, come un fiume che scorre senza ostacoli.
Nota 1: Perché preoccuparsi
Un container escape non è solo un problema tecnico: è una minaccia a tutta la sicurezza del sistema. Se un attaccante riesce a uscire da un container, può rubare dati sensibili, modificare configurazioni o propagare malware attraverso il cluster.
L’errore più comune? Concedere privilegi inutili. Un container che non ha bisogno di HostPath o cap_sys_ptrace non dovrebbe averli. La soluzione è ridurre al minimo le capacità e verificare ogni configurazione con attenzione.
Cosa fare per proteggersi
- Limita le capacità: Usa solo quelle necessarie, come cap_net_bind_service o cap_ipc_lock.
- Verifica i mount: Assicurati che non siano montati file system dell’host a meno che non sia strettamente necessario.
- Monitora il flusso: Osserva i comportamenti anomali, come accessi inaspettati ai log o al kubeconfig.
Come diceva un maestro taoista: “Il fiume non lotta con le rocce, scorre intorno”. La sicurezza deve fare lo stesso: non costruire muri altissimi, ma capire dove il flusso va e guidarlo fuori dalla strada giusta.
Vedi anche
- Container escape in Kubernetes: rischi per applicazioni produttionali
- K8s - Pod to Node Escape Techniques | CovertSwarm
Domande frequenti
Cosa significa "container escape"?
È l’accesso al sistema host da parte di un container non configurato correttamente, che permette di prendere il controllo del nodo e del cluster.
Come posso rilevare un container escape?
Utilizza strumenti come EDR per monitorare le attività sospette e analizzare i log dei pod in cerca di accessi anomali.
Quali configurazioni sono più a rischio?
Pod con capacità come cap_sys_ptrace o accesso a /host-system, spesso usati per debug ma abilitati senza controllo.
Vedi anche
- Container security best practices
- Kubernetes misconfigurations risks
Fonti
Container Escape Kubernetes: Rischi e Mitigazioni
Ci sono solo due industrie che chiamano i propri clienti 'utenti': la droga e il software. — Edward Tufte.
Contesto e rischi
Kubernetes ha reso i container una parte essenziale della gestione cloud, ma questa popolarità ha anche ampliato le opportunità per gli attacchi. Un errore di configurazione o un abuso di privilegi può permettere a un attaccante di "fuggire" dal contenitore e accedere al sistema host. Questo scenario, noto come container escape, è diventato un problema critico per le organizzazioni che utilizzano Kubernetes in produzione.
La complessità dei cluster Kubernetes crea differenze tra i privilegi assegnati e quelli effettivamente necessari. Gli attaccanti sfruttano queste lacune, come il cap_sys_ptrace o l'accesso a percorsi come /var/lib/kubelet/kubeconfig, per ottenere controllo su risorse critiche del cluster. Il problema non è solo tecnico: è una conseguenza diretta di un modello di sicurezza che privilegia la velocità e la scalabilità rispetto alla rigidità delle politiche di accesso.
Metodi di escape
I container escape in Kubernetes si basano su due principi chiave: privilegi non necessari e accesso a risorse host. La maggior parte dei casi si verifica quando un pod è configurato con capacità come HostPath o Privileged, che permettono di esplorare il filesystem del sistema ospite.
Un attaccante può iniziare con comandi come capsh --print per identificare le capacità assegnate, poi usare chroot /host-system bash per accedere al contesto host. Dopo aver ottenuto privilegi, il passo successivo è recuperare il kubeconfig del nodo e utilizzare strumenti come kubectl per esplorare l'intero cluster. Questo processo richiede una combinazione di abilità tecniche e conoscenza delle vulnerabilità comuni (es. CVE-2019-5736), che spesso vengono sfruttate in modo sistematico.
Rilevamento e mitigazioni
La difesa contro i container escape dipende da una gestione rigorosa dei privilegi e un monitoraggio attivo. Le organizzazioni devono:
1. Evitare di concedere capacità non necessarie ai contenitori (es. Privileged).
2. Isolare il filesystem host con limiti chiari, evitando montaggi come /host-system.
3. Utilizzare strumenti come Cortex o Prisma Cloud per rilevare comportamenti anomali nel cluster.
Il problema richiede un approccio proattivo: non basta proteggere i contenitori, ma garantire che il sistema host rimanga inaccessibile a qualsiasi tentativo di "fuga". Questo è il cuore della sicurezza in Kubernetes — non un muro, ma una conoscenza precisa del flusso delle risorse.
Vedi anche
- Kubernetes Container Security Best Practices
- Detecting and Preventing Container Escapes in Cloud Environments
Domande frequenti
Cosa significa "container escape"?
È l’accesso al sistema host da parte di un container non configurato correttamente, che permette di prendere il controllo del nodo e del cluster.
Come posso rilevare un container escape?
Utilizza strumenti come EDR per monitorare le attività sospette e analizzare i log dei pod in cerca di accessi anomali.
Quali configurazioni sono più a rischio?
Pod con capacità come cap_sys_ptrace o accesso a /host-system, spesso usati per debug ma abilitati senza controllo.
Vedi anche
- Container security best practices
- Kubernetes misconfigurations risks
Fonti
Container Escape Kubernetes: Come evitare le falle di sicurezza nei cluster
Ci sono solo due industrie che chiamano i propri clienti 'utenti': la droga e il software. — Edward Tufte.
Se immagini un sistema come una montagna, il container escape Kubernetes è come un’alpinista che trova una via segreta per scendere senza passare per la strada principale. Non si tratta di un attacco violento, ma di un sfruttamento delle debolezze inaspettate. I container sono progettati per isolare processi, ma quando le configurazioni non sono precise, possono diventare una porta aperta per chiunque abbia la pazienza di cercarla.
Perché i container non sono sempre al sicuro
I container funzionano come un’isola separata all’interno del sistema host, ma il loro isolamento non è perfetto. In Kubernetes, alcuni pod possono essere configurati con privilegi inutilizzati, come l’accesso a /host-system o capacità come cap_sys_ptrace. Queste opzioni sono utili per debug e monitoraggio, ma se non vengono gestite con attenzione, diventano un’arma a doppio taglio.
Un esempio? Immagina di avere una chiave che apre una porta. Se la lasci sempre esposta, chiunque può entrare. Lo stesso vale per i container: se vengono creati con privilegi non necessari, possono essere usati per accedere al sistema host e, da lì, a tutta la rete del cluster.
Come funziona un escape di container
Il processo inizia con una configurazione sbagliata. Un pod con accesso a /host-system permette di esplorare il filesystem del nodo. Con strumenti come chroot, è possibile "entrare" nel sistema host, come se si fosse dentro la montagna e si trovasse un sentiero nascosto.
Da lì, l’attaccante può recuperare file sensibili come /var/lib/kubelet/kubeconfig o usare kubectl per interagire con il cluster. È come trovare una mappa segreta che ti permette di muoverti liberamente dentro un sistema che dovrebbe essere invisibile.
Cosa puoi fare per proteggere i tuoi container
- Limita i privilegi: Non concedere capacità inutilizzate, come
cap_sys_ptraceo accessi a/host-segment. - Verifica le configurazioni: Usa strumenti per analizzare le impostazioni dei pod e assicurati che non siano state lasciate aperte.
- Monitora il traffico: Un sistema di threat hunting può rilevare comportamenti anomali, come accessi a directory inaspettate o uso di comandi strani.
Come la vedo io
Su container escape Kubernetes il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
Domande frequenti
Cosa significa "container escape"?
È l’accesso al sistema host da parte di un container non configurato correttamente, che permette di prendere il controllo del nodo e del cluster.
Come posso rilevare un container escape?
Utilizza strumenti come EDR per monitorare le attività sospette e analizzare i log dei pod in cerca di accessi anomali.
Quali configurazioni sono più a rischio?
Pod con capacità come cap_sys_ptrace o accesso a /host-system, spesso usati per debug ma abilitati senza controllo.
Vedi anche
- Container security best practices
- Kubernetes misconfigurations risks