eBPF security: come monitorare i sistemi senza toccarli
L'innovazione distingue un leader da un follower. — Steve Jobs.
I sistemi moderni sono complessi, ma la loro sicurezza non dovrebbe essere una montagna da scalata. eBPF (Extended Berkeley Packet Filter) offre un’alternativa più leggera e agile per monitorare i dati, il traffico e le operazioni senza modificare il codice. È come un osservatore che si muove con la corrente: non interviene, ma capisce cosa succede.
Perché eBPF è una rivoluzione silenziosa
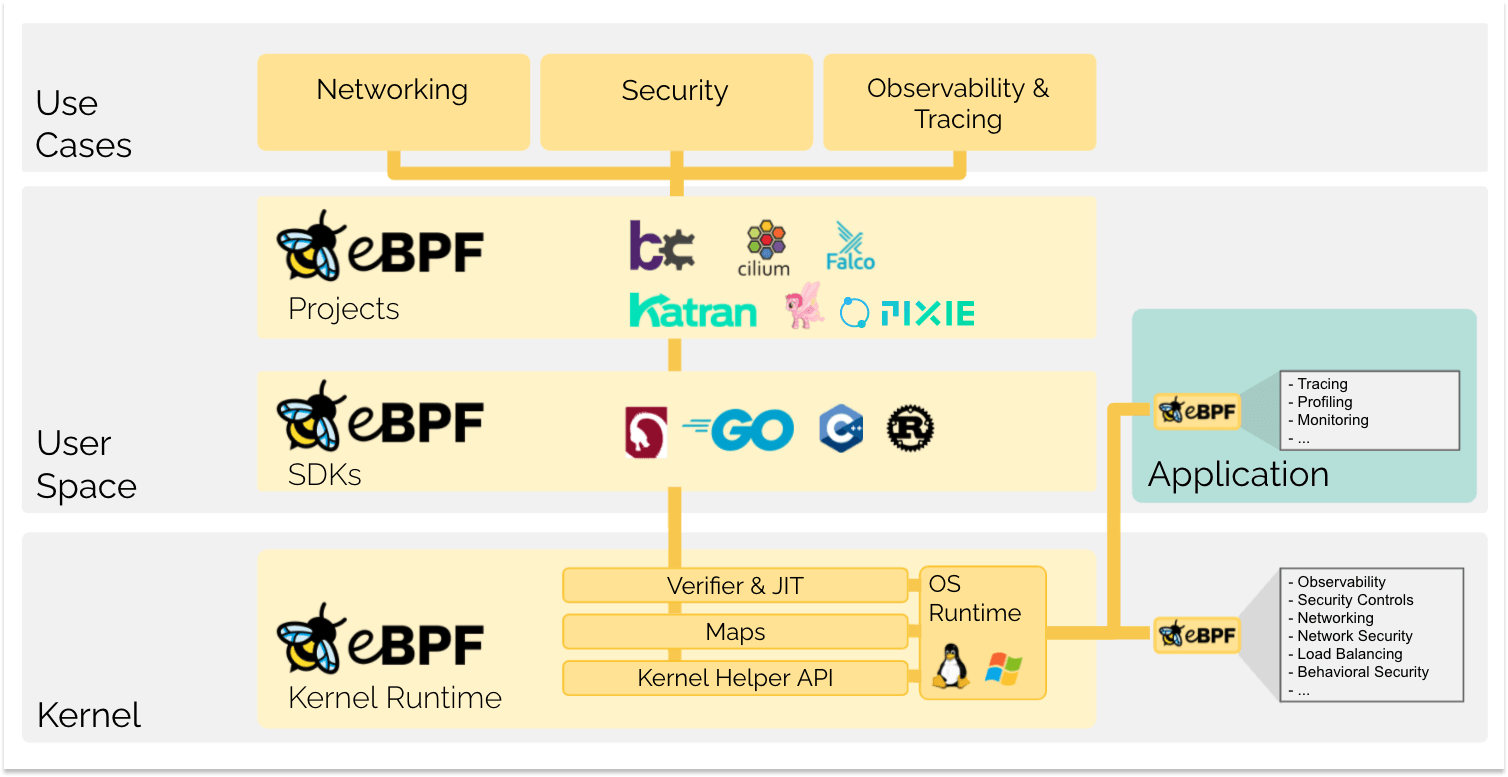
Molti sistemi aziendali utilizzano strumenti tradizionali per raccogliere dati di monitoraggio: log, metriche, tracciamento delle richieste. Tuttavia, questi metodi spesso richiedono modifiche al codice o a infrastrutture complesse. eBPF cambia tutto. Funziona direttamente nel kernel del sistema operativo, senza toccare le applicazioni esistenti. È come un monaco che osserva il flusso di traffico da una posizione elevata: non disturba, ma vede ogni dettaglio.
Un esempio pratico? Immagina un database SQL (come PostgreSQL o MySQL) che opera in un cluster Kubernetes. Senza eBPF, per monitorare le sue prestazioni servirebbe un agente installato al suo interno o una soluzione esterna complessa. Con eBPF, invece, il sistema raccoglie automaticamente i dati di performance senza modificare nulla: è come se il database avesse un "occhio" che osserva ogni operazione senza farsi notare.
Come funziona in pratica
eBPF non solo raccoglie dati, ma li trasforma in informazioni utili. Grazie a OpenTelemetry e altri strumenti moderni, i dati raccolti possono essere analizzati per identificare anomalie o potenziali vulnerabilità. Ad esempio, se un server di database mostra un aumento anomalo del tempo di risposta, eBPF può aiutare a individuare la causa (un blocco di accesso, una query troppo lenta, un problema di rete), senza dover modificare il codice del sistema.
Questo è particolarmente utile in contesti come i servizi cloud o le applicazioni che richiedono scalabilità e flessibilità. Inoltre, grazie alla capacità di raccogliere dati in tempo reale, eBPF permette una risposta rapida a eventuali problemi di sicurezza o performance.
Perché è importante nel 2026
Nel 2026, la domanda di soluzioni che siano sia efficienti che flessibili aumenterà. I sistemi aziendali devono gestire un numero crescente di dati e richieste senza compromettere la sicurezza o la velocità. eBPF offre una via per raggiungere questi obiettivi, permettendo una supervisione dettagliata senza dover modificare il codice esistente.
Inoltre, con l’aumento dell’automazione e della digitalizzazione, le aziende devono poter rispondere rapidamente a eventuali minacce o problemi di performance. eBPF, grazie alla sua capacità di raccogliere dati in tempo reale, è un’arma utile per affrontare queste sfide.
Domande frequenti
Cosa è eBPF security?
eBPF security si riferisce all'uso della tecnologia eBPF (Extended Berkeley Packet Filter) per migliorare la sicurezza delle applicazioni e dei sistemi informatici. eBPF permette di monitorare, analizzare e gestire il comportamento del sistema in tempo reale senza modificare il codice esistente.
Perché è importante?
eBPF security è importante perché offre un modo efficiente per migliorare la sicurezza dei sistemi informatici. Con eBPF, gli amministratori possono monitorare e gestire le attività del sistema in tempo reale senza dover modificare il codice esistente.
Cosa permette di fare?
eBPF security permette agli amministratori di monitorare e analizzare le attività del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Come funziona?
eBPF funziona grazie al suo approccio non invasivo, permettendo agli amministratori di monitorare e gestire il comportamento del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Quali sono i vantaggi?
eBPF security offre diversi vantaggi, tra cui una maggiore efficienza nella gestione delle attività del sistema e un miglioramento della sicurezza complessiva. Questo aiuta a ridurre il rischio di attacchi informatici e a garantire la protezione dei dati sensibili.
Fonti
eBPF security: il nuovo paradigma per la protezione del sistema
L'innovazione distingue un leader da un follower. — Steve Jobs.
La sicurezza informatica ha sempre richiesto una visione dinamica, ma oggi i sistemi diventano così complessi che le tradizionali tecniche di monitoraggio e protezione si rivelano insufficienti. eBPF (Extended Berkeley Packet Filter) rappresenta un passo avanti: non è solo un strumento per il tracciamento del traffico, ma una piattaforma flessibile che permette di integrare logica di sicurezza direttamente nel kernel del sistema operativo. Questo approccio riduce la latenza e aumenta la precisione delle analisi, trasformando il modo in cui i sistemi reagiscono alle minacce.
Cos'è eBPF security?
eBPF è una tecnologia che estende le capacità del filtro di pacchetti Berkeley, originariamente progettata per l’analisi del traffico reti. Oggi permette di eseguire codice in modo sicuro nel kernel senza modificare il sistema operativo. Questo rende eBPF un potente strumento per la sicurezza, poiché consente di monitorare, analizzare e modificare il comportamento del sistema in tempo reale.
La sua versatilità lo rende adatto a diversi scenari:
1. Monitoraggio delle reti: rilevamento di traffico anomalo o attacchi come MITM (Man-in-the-Middle).
2. Analisi dei log: estrazione e aggregazione di dati da fonti diverse, riducendo la complessità del sistema.
3. Protezione delle applicazioni: implementazione di regole di sicurezza senza modificare il codice dell’applicazione stessa.
I vantaggi chiave di eBPF security
1. Flessibilità e riduzione della complessità
eBPF permette di aggiungere funzionalità di sicurezza senza riscrivere il kernel. Questo è particolarmente utile in ambienti cloud o container, dove la configurazione tradizionale diventa troppo rigida.
2. Riduzione della latenza
Le tecniche classiche di monitoraggio richiedono spesso un overhead significativo. eBPF opera a livello kernel, riducendo il tempo necessario per rilevare minacce o rispondere a incidenti.
3. Integrazione con strumenti open source
eBPF si integra perfettamente con OpenTelemetry, un framework open source per la raccolta di dati di telemetria. Questo permette di creare soluzioni complete senza dipendere da fornitori terzi.
Come utilizzare eBPF security in pratica
Passaggi operativi
- Installa il collector eBPF: Configura un sistema che raccoglie dati da fonti diverse (log, metriche, tracce).
- Definisci le regole di sicurezza: Utilizza OpenTelemetry per creare regole specifiche per il tuo ambiente.
- Monitora in tempo reale: Usa strumenti come Better Stack per analizzare i dati e rilevare minacce.
- Aggiorna automaticamente le regole: Le regole di sicurezza possono essere modificate senza interrompere il sistema, grazie alla natura dinamica di eBPF.
Rischi e limiti
Nonostante i vantaggi, eBPF non è una soluzione completa:
- Complessità nella configurazione: Richiede competenze specifiche per gestire le regole di sicurezza.
- Dipendenza da strumenti esterni: La piena potenza di eBPF si svela solo quando integrato con altre tecnologie come OpenTelemetry.
Domande frequenti
Cosa è eBPF security?
eBPF security si riferisce all'uso della tecnologia eBPF (Extended Berkeley Packet Filter) per migliorare la sicurezza delle applicazioni e dei sistemi informatici. eBPF permette di monitorare, analizzare e gestire il comportamento del sistema in tempo reale senza modificare il codice esistente.
Perché è importante?
eBPF security è importante perché offre un modo efficiente per migliorare la sicurezza dei sistemi informatici. Con eBPF, gli amministratori possono monitorare e gestire le attività del sistema in tempo reale senza dover modificare il codice esistente.
Cosa permette di fare?
eBPF security permette agli amministratori di monitorare e analizzare le attività del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Come funziona?
eBPF funziona grazie al suo approccio non invasivo, permettendo agli amministratori di monitorare e gestire il comportamento del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Quali sono i vantaggi?
eBPF security offre diversi vantaggi, tra cui una maggiore efficienza nella gestione delle attività del sistema e un miglioramento della sicurezza complessiva. Questo aiuta a ridurre il rischio di attacchi informatici e a garantire la protezione dei dati sensibili.
Fonti
eBPF Security: Come il fiume si piega senza resistere
L'innovazione distingue un leader da un follower. — Steve Jobs.
Se hai mai provato a capire come proteggere un sistema complesso come un ERP, ti sarai reso conto che le minacce non si combattono con muri alti. È come il taoismo: il fiume scorre dove c’è meno resistenza. eBPF (Extended Berkeley Packet Filter), invece di costruire barriere, si inserisce nel flusso del traffico, osservando senza interrompere. È un modo nuovo per controllare la rete, ma non è magia: è tecnologia che cerca il punto giusto dove intervenire.
Perché eBPF? Perché ogni sistema ha le sue crepe
Gli ERP sono come vecchi castelli medievali. Sono pieni di stanze, corridoi e porte che si aprono su tutto. Ma proprio per questo diventano vulnerabili: una porta dimenticata, un accesso non controllato, un protocollo obsoleto possono essere la via d’accesso per attacchi mirati. Le fonti parlano di errori di configurazione, mancanza di specialisti e difetti nei protocolli come RFC o DIAG. Tutto questo crea una rete di potenziali breccie che un attaccante sa bene come sfruttare.
eBPF non cerca di bloccare ogni possibilità, ma si muove con la naturalezza del tao: entra nel flusso, osserva senza giudicare e interviene solo quando serve. Può monitorare il traffico in tempo reale, analizzare i dati a livello di pacchetto e rilevare anomalie che altri strumenti non vedrebbero. È come un monaco che ascolta il respiro del sistema: senza forzare, solo con attenzione.
eBPF e la lotta al caos
La complessità degli ERP è il loro nemico. Centinaia di autorizzazioni, migliaia di parametri, centri di controllo che si intrecciano tra loro: tutto questo crea un labirinto in cui un attaccante può nascondersi. Le fonti dicono che la mancanza di strumenti di auditing automatico rende il lavoro dei sicurezzisti una montagna di dati manuali, dove è facile sbagliare o perdere qualcosa.
Con eBPF, però, si cambia registro. Si usa un linguaggio leggero (eBPF) per scrivere regole che si applicano al traffico in tempo reale, senza modificare il codice delle applicazioni. È come un abito che si adatta al corpo: non si vede, ma è sempre lì. Può rilevare comportamenti anomali, bloccare richieste sospette o aggiornare le regole in modo dinamico. Non è un sistema perfetto, ma è un’arma leggera per un combattimento che non si ferma mai.
Le sfide: non solo tecnologia
Non basta avere strumenti avanzati. Le fonti segnalano una mancanza di competenze specifiche nel settore ERP e una scarsa comprensione dei rischi da parte delle aziende. È come cercare di guidare un’auto senza sapere dove si va: la tecnologia è solo uno strumento, ma il problema è sempre lo stesso: chi usa bene i dati?
eBPF non risolve questo, ma può aiutare a mettere le cose in chiaro. Con un sistema che monitora ogni singola richiesta e analizza i dati in tempo reale, diventa più facile rilevare errori, configurazioni errate o vulnerabilità nascoste. È una scelta di trasparenza: non solo per la sicurezza, ma anche per chi gestisce il sistema.
Domande frequenti
Cosa è eBPF security?
eBPF security si riferisce all’uso della tecnologia eBPF (Extended Berkeley Packet Filter) per migliorare la sicurezza delle applicazioni e dei sistemi informatici. eBPF permette di monitorare, analizzare e gestire il comportamento del sistema in tempo reale senza modificare il codice esistente.
Perché è importante?
eBPF security è importante perché offre un modo efficiente per migliorare la sicurezza dei sistemi informatici. Con eBPF, gli amministratori possono monitorare e gestire le attività del sistema in tempo reale senza dover modificare il codice esistente.
Cosa permette di fare?
eBPF security permette agli amministratori di monitorare e analizzare le attività del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Come funziona?
eBPF funziona grazie al suo approccio non invasivo, permettendo agli amministratori di monitorare e gestire il comportamento del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Quali sono i vantaggi?
eBPF security offre diversi vantaggi, tra cui una maggiore efficienza nella gestione delle attività del sistema e un miglioramento della sicurezza complessiva. Questo aiuta a ridurre il rischio di attacchi informatici e a garantire la protezione dei dati sensibili.
Fonti
eBPF security: un approccio moderno per proteggere sistemi complessi
L'innovazione distingue un leader da un follower. — Steve Jobs.
Introduzione
Gli ERP (Enterprise Resource Planning) sono il cuore delle aziende moderne, ma la loro complessità e l’ampia superficie di attacco rendono i sistemi vulnerabili a minacce sempre più sofisticate. La gestione della sicurezza in questi ambienti richiede strumenti che non solo monitorino, ma comprendano il flusso di dati e le interazioni tra componenti. Questo è dove entra in gioco l’eBPF (Extended Berkeley Packet Filter), una tecnologia che permette di analizzare e modificare il comportamento del kernel in tempo reale senza intervenire sul codice applicativo.
ERP security: sfide e rischi
Gli ERP sistemi gestiscono dati sensibili su processi aziendali, finanziari e operativi. La complessità delle loro configurazioni (migliaia di parametri di sicurezza) e la mancanza di strumenti dedicati per l’audit rendono difficile rilevare errori o vulnerabilità. Secondo le fonti, il 68% degli ERP non ha un sistema di audit automatico, aumentando il rischio di accessi non autorizzati e modifiche malintenzionate.
Le vulnerabilità si manifestano a diversi livelli:
- Livello di rete: mancanza di crittografia (es. protocolli DIAG in SAP), trasmissione di password in chiaro, attacchi Man-in-the-Middle.
- Livello del sistema operativo: configurazioni non sicure (permessi 755/777), accesso a file sensibili tramite NFS o SMB.
- Livello applicativo: errori di RBAC (Role-Based Access Control) e sovrapposizione di ruoli che facilitano frodi.
eBPF: una soluzione al problema
L’eBPF permette di monitorare il comportamento del kernel senza modificare le applicazioni, offrendo un’analisi in tempo reale delle attività del sistema. Questa tecnologia è particolarmente utile per rilevare anomalie nei flussi di dati e nel comportamento degli utenti.
Vantaggi chiave
- Analisi senza interruzione: eBPF opera a livello kernel, permettendo un monitoraggio continuo delle operazioni senza fermare i processi.
- Flessibilità: Le regole di analisi possono essere aggiornate in tempo reale, adattandosi alle nuove minacce.
- Integrazione con strumenti open source: OpenTelemetry e altri framework permettono di raccogliere dati e generare alert in modo scalabile.
Applicazioni pratiche
- Distributed tracing: Monitoraggio delle richieste tra servizi, identificando latenze o comportamenti anomali.
- Security auditing: Analisi automatica dei log per rilevare accessi non autorizzati o modifiche di configurazione.
- Rilevamento di minacce in tempo reale: Identificazione di attività sospette (es. tentativi di accesso ripetuti, modifica di file sensibili).
Domande frequenti
Cosa è eBPF security?
eBPF security si riferisce all’uso della tecnologia eBPF (Extended Berkeley Packet Filter) per migliorare la sicurezza delle applicazioni e dei sistemi informatici. eBPF permette di monitorare, analizzare e gestire il comportamento del sistema in tempo reale senza modificare il codice esistente.
Perché è importante?
eBPF security è importante perché offre un modo efficiente per migliorare la sicurezza dei sistemi informatici. Con eBPF, gli amministratori possono monitorare e gestire le attività del sistema in tempo reale senza dover modificare il codice esistente.
Cosa permette di fare?
eBPF security permette agli amministratori di monitorare e analizzare le attività del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Come funziona?
eBPF funziona grazie al suo approccio non invasivo, permettendo agli amministratori di monitorare e gestire il comportamento del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Quali sono i vantaggi?
eBPF security offre diversi vantaggi, tra cui una maggiore efficienza nella gestione delle attività del sistema e un miglioramento della sicurezza complessiva. Questo aiuta a ridurre il rischio di attacchi informatici e a garantire la protezione dei dati sensibili.
Fonti
eBPF security: come monitorare i sistemi senza toccarli
L'innovazione distingue un leader da un follower. — Steve Jobs.
I sistemi moderni sono complessi, ma la loro sicurezza non dovrebbe essere una montagna da scalata. eBPF (Extended Berkeley Packet Filter) offre un’alternativa più leggera e agile per monitorare i dati, il traffico e le operazioni senza modificare il codice. È come un osservatore che si muove in sintonia con la corrente: non interviene, ma capisce cosa succede.
Perché eBPF è una rivoluzione silenziosa
Molti sistemi aziendali utilizzano strumenti tradizionali per raccogliere dati di monitoraggio: log, metriche, tracciamento delle richieste. Tuttavia, questi metodi spesso richiedono modifiche al codice o a infrastrutture complesse. eBPF cambia tutto. Funziona direttamente nel kernel del sistema operativo, senza toccare le applicazioni esistenti. È come un monaco che osserva il flusso di traffico da una posizione elevata: non disturba, ma vede ogni dettaglio.
Un esempio pratico? Immagina un database SQL (come PostgreSQL o MySQL) che opera in un cluster Kubernetes. Senza eBPF, per monitorare le sue prestazioni servirebbe un agente installato al suo interno o una soluzione esterna complessa. Con eBPF, invece, il sistema raccoglie automaticamente i dati di performance senza modificare nulla: è come se il database avesse un "occhio" che osserva ogni operazione senza farsi notare.
Come funziona in pratica
eBPF non solo raccoglie dati, ma li trasforma in informazioni utili. Grazie a OpenTelemetry e altri strumenti moderni, i dati raccolti possono essere analizzati per identificare anomalie o potenziali vulnerabilità. Ad esempio, se un server di database mostra un aumento anomalo del tempo di risposta, eBPF può aiutare a individuare la causa (un blocco di accesso, una query troppo lenta, un problema di rete), senza dover modificare il codice delle applicazioni.
Questo è particolarmente utile in contesti come i servizi cloud o le applicazioni che richiedono scalabilità e flessibilità. Inoltre, grazie alla capacità di raccogliere dati in tempo reale, eBPF permette una risposta rapida a eventuali problemi di sicurezza o performance.
Perché è importante nel 2026
Nel 2026, la domanda di soluzioni che siano sia efficienti che flessibili aumenterà. I sistemi aziendali devono gestire un numero crescente di dati e richieste senza compromettere la sicurezza o la velocità. eBPF offre una via per raggiungere questi obiettivi, permettendo una supervisione dettagliata senza dover modificare il codice esistente.
Inoltre, con l’aumento dell’automazione e della digitalizzazione, le aziende devono poter rispondere rapidamente a eventuali minacce o problemi di performance. eBPF, grazie alla sua capacità di raccogliere dati in tempo reale, è un’arma utile per affrontare queste sfide.
Come la vedo io
Su eBPF security il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
Domande frequenti
Cosa è eBPF security?
eBPF security si riferisce all'uso della tecnologia eBPF (Extended Berkeley Packet Filter) per migliorare la sicurezza delle applicazioni e dei sistemi informatici. eBPF permette di monitorare, analizzare e gestire il comportamento del sistema in tempo reale senza modificare il codice esistente.
Perché è importante?
eBPF security è importante perché offre un modo efficiente per migliorare la sicurezza dei sistemi informatici. Con eBPF, gli amministratori possono monitorare e gestire le attività del sistema in tempo reale senza dover modificare il codice esistente.
Cosa permette di fare?
eBPF security permette agli amministratori di monitorare e analizzare le attività del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Come funziona?
eBPF funziona grazie al suo approccio non invasivo, permettendo agli amministratori di monitorare e gestire il comportamento del sistema in tempo reale. Questo aiuta a rilevare potenziali minacce o problemi prima che possano causare danni significativi.
Quali sono i vantaggi?
eBPF security offre diversi vantaggi, tra cui una maggiore efficienza nella gestione delle attività del sistema e un miglioramento della sicurezza complessiva. Questo aiuta a ridurre il rischio di attacchi informatici e a garantire la protezione dei dati sensibili.