DORA regulation fintech: come un fiume scorre verso il punto più basso
L'IA è probabilmente la cosa migliore o la peggiore che sia mai successa all'umanità. — Stephen Hawking.
Quando parliamo di finanza digitale, la resilienza non è solo una caratteristica tecnica. È un’abitudine che si forma come un fiume scorre: lenta, ma costante, senza mai smettere di cercare il punto più basso. DORA (Digital Operational Resilience Act) è proprio questa abitudine, incisa in legge per garantire che i sistemi finanziari non cadano in pozze di rischio quando un’onda di cyberattacchi arriva.
Perché DORA? Un fiume che cerca il suo letto
La finanza digitale è come un fiume: dipende da tanti canali, da tante correnti. Quando un attacco colpisce, non è solo un evento isolato, ma una perturbazione che può distruggere l’equilibrio di tutto il sistema. DORA non cerca di costruire muri alti, ma di capire dove quel fiume scorre e guidarlo fuori dalla strada giusta.
La regolamentazione non è un’arma da combattere contro i rischi, ma uno strumento per osservare come il sistema reagisce quando viene messo alla prova. Un incidente di cyber sicuro non è una vittoria, ma un segnale: un monaco che bussa alla porta del SOC per dire "Osserva, impara, correggi".
I cinque pilastri: come un albero si radica
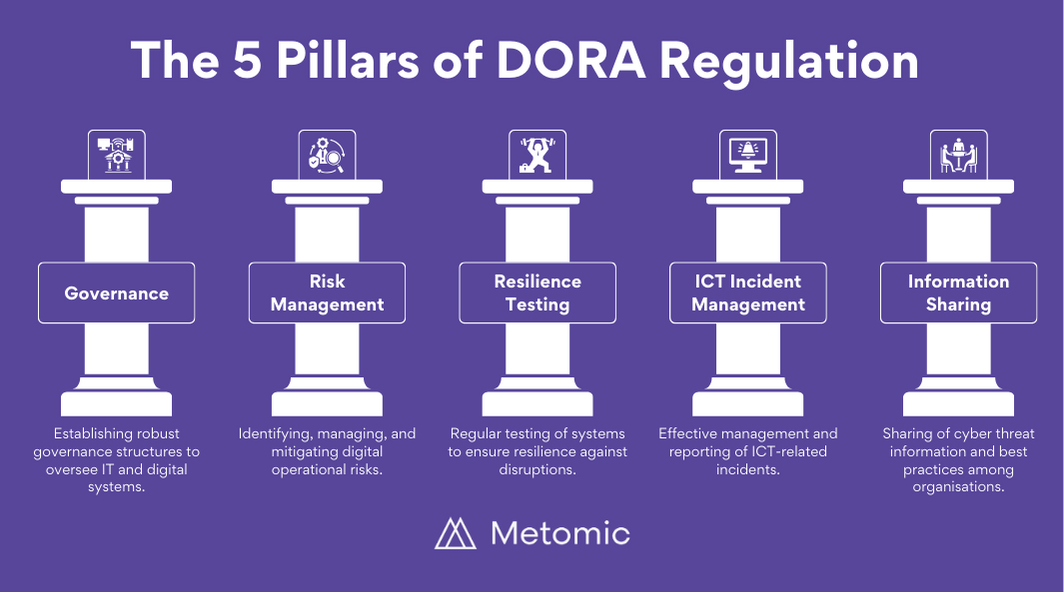
DORA si divide in cinque pilastri, ciascuno un ramo di un albero che si affonda nel terreno. Ogni ramo ha una funzione diversa, ma tutti condividono lo stesso obiettivo: resistere.
- Gestione del rischio ICT: Identificare e documentare ogni asset come un tronco, proteggerlo come una radice. Senza questa base, il resto non reggerà.
- Rapporto sugli incidenti: Quando capita qualcosa di strano, non si può ignorarlo. È come notare che un ramo è spezzato: bisogna segnalarlo e agire prima che si rompa tutto l’albero.
- Test della resilienza: Un sistema deve essere provato regolarmente, proprio come un albero ha bisogno di crescere in modo equilibrato. Senza test, non si sa se reggerà una tempesta.
- Gestione dei fornitori terzi: I fornitori sono come i funghi che crescono intorno agli alberi: alcuni possono essere dannosi se non vengono monitorati. DORA impone di tenerli sotto controllo, anche se sembrano innocui.
- Condivisione delle informazioni: La condivisione è un’abitudine importante in ogni sistema. In finanza digitale, condividere i dati sull’attacco non significa tradire la sicurezza, ma aiutare a prevenire futuri danni.
Nota 1: Chi deve rispettare DORA
DORA si applica a 21 tipologie di entità finanziarie, da banche a fondi pensione, passando per fornitori di criptovalute. Non è solo un problema di sicurezza informatica, ma una questione di stabilità economica. Se un sistema non resiste, può colpire l’intero settore.
FAQ (domande frequenti)
Che cosa significa DORA?
DORA è la regolamentazione europea che obbliga le istituzioni finanziarie a rafforzare la propria capacità di resistere alle interruzioni tecnologiche, come attacchi informatici o guasti del sistema.
Nota 1: Chi è soggetto a DORA
DORA si applica a 21 tipologie di entità finanziarie, tra cui banche, assicurazioni, fornitori di criptovalute e fondi pensione.
Quali sono i principali obblighi di DORA?
I principali obblighi di DORA includono la gestione del rischio ICT, il monitoraggio dei fornitori terzi, l’obbligo di test della resilienza e la condivisione delle informazioni su minacce cyber.
Nota 2: Quando entrerà in vigore DORA
DORA è entrato in vigore il 17 gennaio 2025 ed è pienamente applicabile da allora.
C’è una penalità per non rispettare le norme di DORA?
Sì, i violatori possono essere soggetti a sanzioni decise dai governi nazionali, anche se DORA non fissava un limite massimo alle multe a livello europeo.
Domande frequenti
1. Qual è l’obiettivo principale del DORA?
DORA mira a unificare le regole per la resilienza digitale in tutta l’UE, riducendo i rischi sistemici legati agli incidenti ICT e alle interconnessioni con terzi.
2. Quali entità sono coperte da DORA?
DORA applica obblighi a 21 tipi diversi di istituzioni finanziarie, tra cui banche, assicurazioni, fondi pensione e operatori fintech (es. CASPs).
3. Quali strumenti sono richiesti per la gestione dei rischi ICT?
DORA prevede l’uso di tecnologie come SIEM, log analytics e test avanzati (TLPT) per monitorare e mitigare minacce.
Fonti
DORA regulation fintech: il nuovo quadro normativo per la resilienza digitale del settore finanziario
L'IA è probabilmente la cosa migliore o la peggiore che sia mai successa all'umanità. — Stephen Hawking.
Introduzione
Dalla metà del 2024, le istituzioni finanziarie nell’Unione Europea devono affrontare un cambiamento radicale: il Digital Operational Resilience Act (DORA). Entrato in vigore il 17 gennaio 2025, DORA è una normativa che impone regole uniformi per gestire i rischi legati ai sistemi ICT e alle interconnessioni con terzi. Per le aziende fintech, questo significa un’organizzazione completa delle operazioni digitali, test rigorosi e una comunicazione trasparente in caso di incidenti critici.
Il problema che DORA risolve
Prima del 2025, il settore finanziario europeo era governato da regole frammentate: un istituto di pagamento in Germania aveva norme diverse rispetto a uno in Francia o Italia. Questa mancanza di coerenza ha creato regulatory arbitrage, permettendo a alcuni operatori di sfruttare lacune nella supervisione. L’attacco SolarWinds del 2020 e le interruzioni di servizio cloud su larga scala hanno dimostrato quanto questa frammentazione fosse rischiosa. DORA unifica le regole in tutta l’UE, applicando standard comuni a 21 tipi diversi di entità finanziarie (da banche a fondi pensione).
I cinque pilastri del DORA
DORA si basa su cinque pilastri interconnessi, ciascuno con regole specifiche:
1. Gestione dei rischi ICT
- Governance completa: Identificare, classificare e documentare asset ICT.
- Controlli di protezione: Misure per prevenire minacce (es. MFA, EDR).
- Rilevamento anomale: Strumenti come SIEM o log analytics per monitorare attività sospette.
- Risposta e ripristino: Piani dettagliati per mitigare incidenti in tempo reale.
2. Reporting degli incidenti ICT
- Notifica tempestiva: Comunicazione obbligatoria a autorità competenti entro 4 ore da un evento critico.
- Rapporto intermedio: Dettagli aggiornati entro 72 ore.
- Rapporto finale: Analisi completa entro un mese.
3. Test di resilienza digitale
- Test base annuale: Valutazioni di vulnerabilità e scenari simulati (es. penetration testing).
- Test avanzati ogni 3 anni: Threat-Led Penetration Testing (TLPT) basato su metodologie come TIBER-EU.
4. Gestione dei rischi dei terzi
- Registro obbligatorio: Elenco di fornitori ICT critici (CTPPs).
- Contratti rigorosi: Clausole sull’audit, SLA e piani di uscita.
- Oversight diretto: I CTPPs sono supervisionati direttamente dagli ESAs.
5. Condivisione di informazioni
- Intelligence condivisa: Scambio volontario di indicatori di compromissione (IOC) e analisi degli incidenti.
- Safe harbour regolamentare: Entità che condividono buona fede non vengono penalizzate.
Nota 1: Cosa cambia per le aziende fintech
DORA impone un’organizzazione completa delle operazioni digitali:
- Test annuali e simulazioni di crisi (es. disaster recovery).
- Registro dei fornitori critici: Identificare i terzi che influenzano la stabilità finanziaria.
- Comunicazione chiara: In caso di incidente, riferire tempestivamente agli stakeholder.
Vedi anche
- Oversight framework per CTPPs: Struttura europea per supervisionare i fornitori critici ICT.
- Regolamento NIS2: Norme per la sicurezza delle infrastrutture critiche in UE (si applica a entità non coperte da DORA).
Domande frequenti
1. Qual è l’obiettivo principale del DORA?
DORA mira a unificare le regole per la resilienza digitale in tutta l’UE, riducendo i rischi sistemici legati agli incidenti ICT e alle interconnessioni con terzi.
2. Quali entità sono coperte da DORA?
DORA applica obblighi a 21 tipi diversi di istituzioni finanziarie, tra cui banche, assicurazioni, fondi pensione e operatori fintech (es. CASPs).
3. Quali strumenti sono richiesti per la gestione dei rischi ICT?
DORA prevede l’uso di tecnologie come SIEM, log analytics e test avanzati (TLPT) per monitorare e mitigare minacce.
Fonti
DORA regulation fintech: un'arma per il futuro della finanza digitale
L'IA è probabilmente la cosa migliore o la peggiore che sia mai successa all'umanità. — Stephen Hawking.
Se ti immagini la finanza come una montagna di ghiaccio, DORA è quel sasso che ti aiuta a stare in equilibrio. Non è un muro alto quanto il Monte Bianco, ma un sistema di regole che ti dice: “Guarda dove vai, non solo dove sei”. Il Digital Operational Resilience Act (DORA) entra in gioco da gennaio 2025 per rendere i servizi finanziari più resistenti ai colpi del cyber. Non è solo una legge, ma un modo di pensare: come un monaco che osserva il respiro senza giudicare, DORA ti chiede di tenere d’occhio ogni dettaglio del flusso digitale, da un attacco a un guasto improvviso.
Cos'è DORA e perché è importante
DORA (Digital Operational Resilience Act) è la regola che il mondo finanziario europeo si è messo addosso per sopravvivere ai rischi del digitale. Non è solo una questione di sicurezza informatica, ma di resilienza operativa: come un fiume che non si ferma mai, anche se ci sono rocce o burroni lungo la strada.
La finanza oggi dipende da tecnologie esterne: cloud, API, fornitori terzi. Se uno di questi cade, il sistema può andare in tilt. DORA dice: “Non puoi permetterti di avere un’unica via d’uscita”. Non è un problema di cyberattacchi solo, ma di interdipendenza: se un servizio fallisce, ne colpisce altri, come una catena di montaggio che si blocca per un singolo pezzo.
I 5 pilastri di DORA: come un taoista osserva il flusso
DORA non è un elenco di regole, ma un rituale: cinque pilastri che guidano l’azione. Ogni uno è una pratica, una meditazione su un aspetto del rischio digitale.
- Gestione dei rischi ICT (primo pilastro): come un monaco che tiene d’occhio il respiro, ogni sistema deve sapere cosa ha dentro e come proteggerlo. Non basta conoscere i dati: devi anche anticipare le minacce, come un abito che si adatta al tempo.
- Rapporto sugli incidenti (secondo pilastro): se il fiume incontra una roccia, deve segnalarlo. DORA impone di notificare gli incidenti entro 4 ore e riferire i dettagli in un mese. Non è solo un rapporto: è una testimonianza, un modo per condividere le esperienze e non ripetere gli stessi errori.
- Test di resilienza (terzo pilastro): come un esercizio fisico, devi provare a cadere per sapere dove sei debole. DORA richiede test annuali e simulazioni avanzate ogni 3 anni, usando metodi come il TIBER-EU. Non è solo una verifica: è una pratica di adattamento.
- Oversight dei fornitori terzi (quarto pilastro): i fornitori esterni non sono un’opzione, ma un punto critico. DORA impone di registrare i servizi, controllarne le clausole contrattuali e supervisionarli se sono “critical” (detti CTPPs). Non è solo un controllo: è una relazione di fiducia.
- Condivisione delle informazioni (quinto pilastro): come un’arte marziale, il rischio si combatte insieme. DORA permette ai soggetti finanziari di condividere intelligence su minacce e incidenti, creando una rete di difesa comune. Non è solo una cooperazione: è un’intelligenza collettiva.
Chi è interessato? 21 tipi di entità
DORA non riguarda solo banche o assicurazioni. Si applica a 21 categorie diverse: da istituti di credito a fondi pensione, da fornitori di criptovalute a operatori di benchmark. Non è un regolamento settoriale: è una rete di protezione che copre tutto il sistema finanziario.
Non tutti devono fare lo stesso lavoro: per esempio, le microimprese hanno requisiti semplificati. Ma nessuno può ignorare i rischi: DORA impone obblighi base su incidenti, gestione dei rischi e terzi. Non è un’opzione: è una necessità.
FAQ: Risposte brevi alle domande più comuni
Cos'è DORA?
DORA (Digital Operational Resilience Act) è il regolamento UE che impone ai soggetti finanziari di gestire i rischi ICT, testare la resilienza e condividere informazioni su minacce.
Nota 1: Quando entra in vigore
DORA è entrato in vigore il 17 gennaio 2025, ma alcuni aspetti sono stati completati nel 2026.
Nota 2: Chi deve rispettarlo
Tutte le entità finanziarie UE che operano con servizi ICT: banche, assicurazioni, fornitori di criptovalute e altri 19 tipi.
Nota 3: Cosa succede se non si rispetta DORA
Le sanzioni dipendono dallo Stato membro, ma DORA prevede penalità per violazioni gravi.
Quali sono i pilastri principali di DORA?
I cinque pilastri sono gestione dei rischi ICT, incident reporting, test di resilienza, oversight dei terzi e condivisione delle informazioni.
Vedi anche
- Digital Operational Resilience Act (DORA) - European Insurance and ...
- What is DORA? Complete Guide to EU Digital Resilience 2026
Domande frequenti
1. Qual è l’obiettivo principale del DORA?
DORA mira a unificare le regole per la resilienza digitale in tutta l’UE, riducendo i rischi sistemici legati agli incidenti ICT e alle interconnessioni con terzi.
2. Quali entità sono coperte da DORA?
DORA applica obblighi a 21 tipi diversi di istituzioni finanziarie, tra cui banche, assicurazioni, fondi pensione e operatori fintech (es. CASPs).
3. Quali strumenti sono richiesti per la gestione dei rischi ICT?
DORA prevede l’uso di tecnologie come SIEM, log analytics e test avanzati (TLPT) per monitorare e mitigare minacce.
Fonti
DORA regulation fintech: un framework per la resilienza digitale nel settore finanziario
L'IA è probabilmente la cosa migliore o la peggiore che sia mai successa all'umanità. — Stephen Hawking.
Dalla fine del 2024, il Digital Operational Resilience Act (DORA) ha introdotto una serie di obblighi legali per le istituzioni finanziarie nell’Unione Europea. Questo regolamento mira a garantire che banche, assicurazioni, investitori e fornitori di servizi digitali siano in grado di resistere, rispondere e riprendersi da interruzioni tecnologiche, come attacchi informatici o guasti sistematici. Con l’entrata in vigore il 17 gennaio 2025, DORA rappresenta un passo fondamentale per ridurre i rischi sistemici legati alla dipendenza digitale del settore finanziario.
Contesto e Problema
Prima del DORA, le normative sulle capacità operative digitali erano frammentate tra gli Stati membri e i settori. Le istituzioni facevano fronte a regole diverse per la gestione dei rischi ICT, creando opportunità per il regulatory arbitrage (sfruttamento delle differenze normative). Eventi come l’attacco SolarWinds del 2020 o le interruzioni di servizi cloud hanno evidenziato quanto un sistema digitale non resiliente possa minare la stabilità finanziaria.
Il DORA risponde a questa lacuna, imponendo una gestione centralizzata dei rischi ICT su scala europea. Il regolamento si applica a oltre 22mila entità, tra cui banche, istituti di pagamento, fornitori di criptovalute e servizi di custodia.
Punti Chiave
1. Gestione dei rischi ICT
Il DORA richiede una governance completa per identificare, classificare e documentare i beni ICT. Le istituzioni devono implementare controlli per proteggere le infrastrutture, rilevare anomalie e gestire emergenze. La gestione dei rischi è il primo pilastro del regolamento, supportato da linee guida tecniche (RTS) che definiscono standard minimi di sicurezza.
2. Rapporto sugli incidenti ICT
Le istituzioni devono notificare agli enti supervisori eventi critici entro quattro ore, con un report intermedio in 72 ore e uno definitivo entro un mese. Questo obbligo mira a garantire una risposta tempestiva alle minacce. Inoltre, è prevista la condivisione volontaria di informazioni su minacce cyber per migliorare la collaborazione tra i settori.
3. Test di resilienza digitale
I test annuali di vulnerabilità e scenari simulati sono obbligatori per tutte le istituzioni. Le entità significative devono sottoporsi a test avanzati (TLPT) ogni tre anni, basati sulla metodologia TIBER-EU. Questo approccio permette di valutare la capacità del sistema di resistere a attacchi reali.
4. Oversight dei fornitori terzi
Il DORA include un’ampia supervisione su fornitori ICT esterni, incluso cloud e servizi critici. Le istituzioni devono mantenere un registro delle informazioni, definire accordi contrattuali con clausole di audit e SLA (Service Level Agreements). I fornitori "critici" (CTPPs) sono soggetti a controlli diretti da parte degli enti supervisori.
5. Condivisione delle informazioni
La condivisione volontaria di intelligenza sulle minacce cyber è incentivata, con un’assicurazione legale che protegge le istituzioni che collaborano in buona fede. Questo meccanismo mira a creare una rete di difesa collettiva contro attacchi complessi.
Vedi anche
- DORA e la gestione dei fornitori terzi
- Test di resilienza digitale: come prepararsi al TLPT
Domande frequenti
1. Qual è l’obiettivo principale del DORA?
Il DORA mira a unificare le regole per la resilienza digitale in tutta l’UE, riducendo i rischi sistemici legati agli incidenti ICT e alle interconnessioni con terzi.
2. Quali entità sono coperte da DORA?
Il DORA applica obblighi a 21 tipi diversi di istituzioni finanziarie, tra cui banche, assicurazioni, fondi pensione e operatori fintech (es. CASPs).
3. Quali strumenti sono richiesti per la gestione dei rischi ICT?
Il DORA prevede l’uso di tecnologie come SIEM, log analytics e test avanzati (TLPT) per monitorare e mitigare minacce.
Fonti
DORA regulation fintech: come un fiume scorre verso il punto più basso
L'IA è probabilmente la cosa migliore o la peggiore che sia mai successa all'umanità. — Stephen Hawking.
Quando parliamo di finanza digitale, la resilienza non è solo una caratteristica tecnica. È un’abitudine che si forma come un fiume scorre: lenta, ma costante, senza mai smettere di cercare il punto più basso. DORA (Digital Operational Resilience Act) è proprio questa abitudine, incisa in legge per garantire che i sistemi finanziari non cadano in pozze di rischio quando un’onda di cyberattacchi arriva.
Perché DORA? Un fiume che cerca il suo letto
La finanza digitale è come un fiume: dipende da tanti canali, da tante correnti. Quando un attacco colpisce, non è solo un evento isolato, ma una perturbazione che può distruggere l’equilibrio di tutto il sistema. DORA non cerca di costruire muri alti, ma di capire dove quel fiume scorre e guidarlo fuori dalla strada giusta.
La regolamentazione non è un’arma da combattere contro i rischi, ma uno strumento per osservare come il sistema reagisce quando viene messo alla prova. Un incidente di cyber sicuro non è una vittoria, ma un segnale: un monaco che bussa alla porta del SOC per dire "Osserva, impara, correggi".
I cinque pilastri: come un albero si radica
DORA si divide in cinque pilastri, ciascuno un ramo di un albero che si affonda nel terreno. Ogni ramo ha una funzione diversa, ma tutti condividono lo stesso obiettivo: resistere.
- Gestione del rischio ICT: Identificare e documentare ogni asset come un tronco, proteggerlo come una radice. Senza questa base, il resto non reggerà.
- Rapporto sugli incidenti: Quando capita qualcosa di strano, non si può ignorarlo. È come notare che un ramo è spezzato: bisogna segnalarlo e agire prima che si rompa tutto l’albero.
- Test della resilienza: Un sistema deve essere provato regolarmente, proprio come un albero ha bisogno di crescere in modo equilibrato. Senza test, non si sa se reggerà una tempesta.
- Gestione dei fornitori terzi: I fornitori sono come i funghi che crescono intorno agli alberi: alcuni possono essere dannosi se non vengono monitorati. DORA impone di tenerli sotto controllo, anche se sembrano innocui.
- Condivisione delle informazioni: La condivisione è un’abitudine importante in ogni sistema. In finanza digitale, condividere i dati sull’attacco non significa tradire la sicurezza, ma aiutare a prevenire futuri danni.
Nota 1: Chi deve rispettare DORA
DORA si applica a 21 tipologie di entità finanziarie, da banche a fondi pensione, passando per fornitori di criptovalute. Non è solo un problema di sicurezza informatica, ma una questione di stabilità economica. Se un sistema non resiste, può colpire l’intero settore.
Come la vedo io
Su DORA regulation fintech il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
FAQ (domande frequenti)
Che cosa significa DORA?
DORA è la regolamentazione europea che obbliga le istituzioni finanziarie a rafforzare la propria capacità di resistere alle interruzioni tecnologiche, come attacchi informatici o guasti del sistema.
Nota 1: Chi è soggetto a DORA
DORA si applica a 21 tipologie di entità finanziarie, tra cui banche, assicurazioni, fornitori di criptovalute e fondi pensione.
Quali sono i principali obblighi di DORA?
I principali obblighi di DORA includono la gestione del rischio ICT, il monitoraggio dei fornitori terzi, l’obbligo di test della resilienza e la condivisione delle informazioni su minacce cyber.
Nota 2: Quando entrerà in vigore DORA
DORA è entrato in vigore il 17 gennaio 2025 ed è pienamente applicabile da allora.
C’è una penalità per non rispettare le norme di DORA?
Sì, i violatori possono essere soggetti a sanzioni decise dai governi nazionali, anche se DORA non fissava un limite massimo alle multe a livello europeo.
Domande frequenti
1. Qual è l’obiettivo principale del DORA?
DORA mira a unificare le regole per la resilienza digitale in tutta l’UE, riducendo i rischi sistemici legati agli incidenti ICT e alle interconnessioni con terzi.
2. Quali entità sono coperte da DORA?
DORA applica obblighi a 21 tipi diversi di istituzioni finanziarie, tra cui banche, assicurazioni, fondi pensione e operatori fintech (es. CASPs).
3. Quali strumenti sono richiesti per la gestione dei rischi ICT?
DORA prevede l’uso di tecnologie come SIEM, log analytics e test avanzati (TLPT) per monitorare e mitigare minacce.