Il Cyber Resilience Act: come proteggere i dispositivi digitali nel 2026
L'innovazione distingue un leader da un follower. — Steve Jobs.
Cos'è il Cyber Resilience Act?
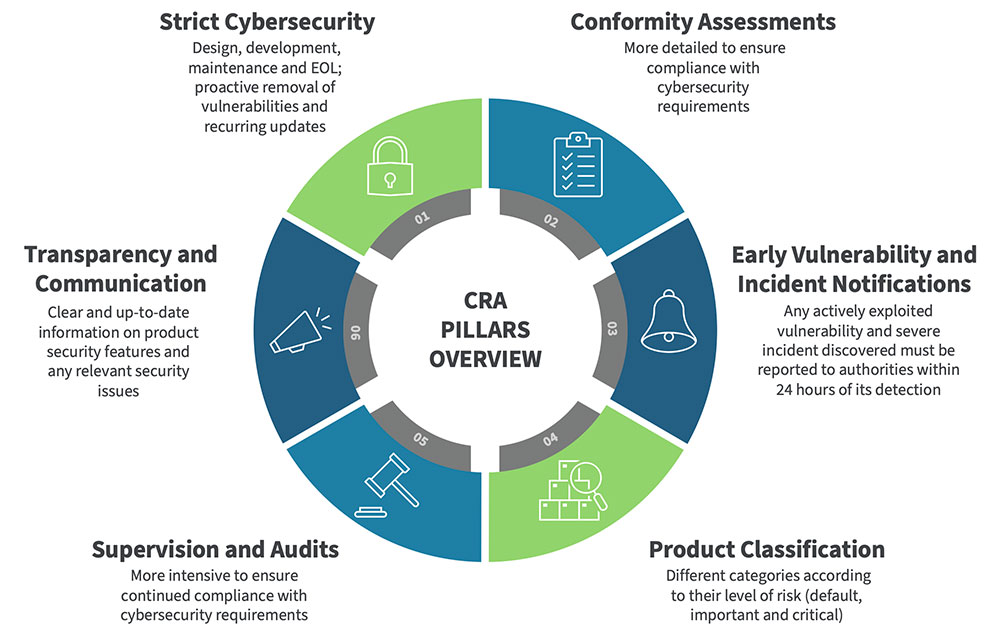
Il Cyber Resilience Act (CRA) è una norma europea che mira a rendere più sicuri i dispositivi digitali. Immaginalo come un "muro di protezione" per gli oggetti connessi: smartphone, smart home, e persino le macchine industriali. Questa legge impone regole comuni per garantire che questi prodotti non siano vulnerabili a attacchi informatici. Ad esempio, richiede che i produttori forniscono aggiornamenti di sicurezza automatici e segnalino eventuali problemi di sicurezza ai consumatori.
Il CRA è nato per rispondere a un problema crescente: le vulnerabilità nei dispositivi digitali stanno diventando una minaccia reale. Secondo le fonti, il numero di incidenti legati a prodotti connessi ha aumentato negli ultimi anni, mettendo a rischio non solo dati personali ma anche attività economiche e sociali.
Nota 1: Perché è importante
Il CRA si basa su un concetto semplice: proteggere la rete da dentro verso fuori. Immagina una casa con porte sempre aperte: è facile che entrino ladri. Il CRA vuole chiudere queste porte, anche se non è perfetto. La norma mira a ridurre il rischio di attacchi informatici che potrebbero danneggiare aziende, infrastrutture critiche o persino la vita delle persone.
Un esempio pratico? I dispositivi IoT (Internet of Things) — come termostati intelligenti o dispositivi per la salute — devono adottare standard di sicurezza rigorosi. Senza regole comuni, un produttore potrebbe ignorare le vulnerabilità, lasciando aperta una porta per attacchi esterni.
Nota 2: Cosa prevede il CRA
- Obbligo di fornire aggiornamenti automatici: I dispositivi devono ricevere patch di sicurezza senza richiedere intervento manuale. È come un sistema che si ripara da solo, come una pianta che si rinnova naturalmente.
- Segnalazione degli incidenti: I produttori devono segnalare problemi di sicurezza ai consumatori e alle autorità. Questo è simile a un "diario delle ferite" per il sistema digitale, permettendo di capire dove si sono verificati i danni.
- Esenzione per software open source: Il CRA riconosce che alcuni strumenti open source non possono essere soggetti agli stessi obblighi. Questo è un tentativo di bilanciare innovazione e sicurezza, pur lasciando spazi per critiche (ad esempio da parte di Debian).
Vedi anche
- Cybersecurity in Europa: Come le normative influenzano la protezione dei dati.
- Open source vs. sicurezza: Il delicato equilibrio tra libertà digitale e protezione.
Domande frequenti
1. Quando entrerà in vigore il CRA?
Il CRA entrerà in vigore il 11 dicembre 2027, ma diventerà applicabile a partire dal 12 novembre 2024. Questo periodo permette ai produttori di adattare i loro sistemi alle nuove regole.
2. Qual è l'obiettivo principale del CRA?
L’obiettivo è ridurre il rischio di attacchi informatici su dispositivi digitali, proteggendo dati e infrastrutture critiche. Questo mira a evitare danni economici, sociali o addirittura potenzialmente letali.
3. Cosa succederà agli sviluppatori open source?
Il CRA introduce un’eccezione per il software open source, ma alcuni gruppi (come Debian) hanno espresso preoccupazioni riguardo all’impatto su piccole aziende e redistributori. Questa eccezione è vista come un compromesso tra innovazione e sicurezza.
Fonti
Cyber Resilience Act: il nuovo obbligo di sicurezza per i prodotti digitali nell'UE
L'innovazione distingue un leader da un follower. — Steve Jobs.
L’Europa ha adottato una normativa fondamentale per rafforzare la resilienza digitale: il Cyber Resilience Act (CRA), entrato in vigore il 11 novembre 2024 e applicabile a partire dal 12 dicembre 2027. Questo regolamento obbliga produttori e fornitori di dispositivi dotati di componenti digitali a rispettare standard comuni per garantire la sicurezza, ridurre i rischi di vulnerabilità e migliorare la gestione degli incidenti.
Nota 1: Cosa prevede il Cyber Resilience Act
Il CRA si applica a ogni prodotto dotato di componenti digitali, inclusi hardware e software che "intendono o potrebbero utilizzare una connessione diretta o indiretta a un dispositivo o rete". Questo include dispositivi IoT, sistemi smart home, strumenti industriali e qualsiasi sistema digitale.
I principali obblighi del CRA sono:
1. Rapporti sugli incidenti: i produttori devono segnalare eventuali vulnerabilità o attacchi critici.
2. Aggiornamenti di sicurezza automatici: gli utenti ricevono patch e correzioni senza dover intervenire manualmente.
3. Certificazione dei prodotti: i dispositivi devono soddisfare criteri di sicurezza stabiliti da un'autorità europea.
Nota 2: Perché è stato creato
La motivazione del CRA nasce da una crescente preoccupazione per la vulnerabilità dei dispositivi digitali. Secondo le fonti, i consumatori e le aziende sono sempre più esposti a rischi derivanti da errori di progettazione o mancanza di aggiornamenti. Ad esempio, un dispositivo IoT non protetto potrebbe diventare una porta d’ingresso per attacchi informatici che danneggiano reti aziendali o compromettono dati sensibili.
Il CRA mira a ridurre il rischio di interruzioni critiche nel mercato unico europeo, proteggendo sia le imprese che i cittadini. L’obiettivo è creare una base comune per la sicurezza digitale, evitando disparità tra Paesi e riducendo il numero di vulnerabilità non rilevate.
Critiche e adattamenti
La proposta originale del CRA ha suscitato preoccupazioni su un effetto "chilling" sullo sviluppo open source, visto che le norme si applicavano a qualsiasi prodotto digitale, inclusi software liberi. Tuttavia, il testo finale prevede eccezioni per i progetti open source, riconoscendo la loro importanza nel panorama tecnologico europeo.
Un elemento innovativo è l’introduzione del concetto di "open-source steward", un ruolo economico che potrebbe facilitare la gestione delle vulnerabilità in progetti condivisi. Nonostante questo, alcuni gruppi, come Debian, hanno espresso preoccupazioni per l’impatto su piccole imprese e redistributori.
Domande frequenti
1. Quando entrerà in vigore il CRA?
Il CRA entrerà in vigore il 11 dicembre 2027, ma diventerà applicabile a partire dal 12 novembre 2024. Questo periodo permette ai produttori di adattare i loro sistemi alle nuove regole.
2. Qual è l'obiettivo principale del CRA?
L’obiettivo è ridurre il rischio di attacchi informatici su dispositivi digitali, proteggendo dati e infrastrutture critiche. Questo mira a evitare danni economici, sociali o addirittura potenzialmente letali.
3. Cosa succederà agli sviluppatori open source?
Il CRA introduce un’eccezione per il software open source, ma alcuni gruppi (come Debian) hanno espresso preoccupazioni riguardo all’impatto su piccole aziende e redistributori. Questa eccezione è vista come un compromesso tra innovazione e sicurezza.
Fonti
Cyber Resilience Act: Una regola per il futuro digitale
L'innovazione distingue un leader da un follower. — Steve Jobs.

Introduzione
Se sei un’azienda o un sviluppatore di software, il Cyber Resilience Act (CRA) potrebbe diventare una parte fondamentale del tuo lavoro. Non si tratta solo di nuove regole, ma di un tentativo di costruire un sistema digitale più sicuro per tutti. Il CRA nasce da un’idea semplice: i dispositivi connessi (dai telefonini ai frigoriferi intelligenti) devono essere progettati in modo che non diventino una minaccia per la privacy o la sicurezza.
Nota 1: Cosa dice il Cyber Resilience Act
Il CRA è un regolamento dell’Unione Europea adottato nel 2024, entrato in vigore a dicembre dello stesso anno e applicabile a partire da dicembre 2027. Il cuore del testo riguarda prodotti digitali – hardware o software che comunicano con reti o dispositivi. Tra le norme chiave:
- Aggiornamenti automatici: i produttori devono garantire che i dispositivi ricevano patch di sicurezza senza richiedere intervento manuale.
- Rapporti sugli incidenti: in caso di vulnerabilità o attacchi, le aziende dovranno segnalare l’evento entro 24 ore e fornire un piano per mitigarne gli effetti.
Queste regole non si limitano ai dispositivi consumer: anche i sistemi industriali (come quelli usati in produzione) devono rispettarle, altrimenti potrebbero diventare bersagli per attacchi come lo ransomware.
Nota 2: Perché è stato creato
I motivi del CRA sono chiari: la sicurezza digitale non è un optional. I dispositivi connessi stanno crescendo esponenzialmente, ma molte volte non vengono progettati per essere "sicuri di default". Secondo le fonti, il rischio è alto:
- Un attacco potrebbe interrompere attività economiche o sociali su larga scala.
- Vulnerabilità in dispositivi come smart home o IoT possono mettere a rischio la privacy (es. accesso non autorizzato alle camere da letto).
Il CRA mira a ridurre questi rischi, ma non è perfetto: il dibattito sull’apertura di fonti ha creato tensioni tra aziende e comunità open source.
Critiche e eccezioni
Alcuni gruppi hanno espresso preoccupazioni:
- Organizzazioni FOSS: temevano che le norme potessero limitare lo sviluppo del software open source, inibendo la libertà di condivisione.
- Debian: ha criticato l’effetto sulle piccole imprese e i redistributori, che potrebbero trovare difficile adattarsi alle nuove regole.
Per questo, il CRA include un’eccezione per il software open source, ma non è una soluzione definitiva. Il concetto di "open source steward" – un nuovo ruolo economico per gestire le norme – sembra ancora in fase di definizione.
Vedi anche
- Cyber Resilience Act - Shaping Europe’s digital future
- EU Cyber Resilience Act Guide - Understand The EU Cyber Act
Domande frequenti
1. Quando entrerà in vigore il CRA?
Il CRA entrerà in vigore il 11 dicembre 2027, ma diventerà applicabile a partire dal 12 novembre 2024. Questo periodo permette ai produttori di adattare i loro sistemi alle nuove regole.
2. Qual è l'obiettivo principale del CRA?
L’obiettivo è ridurre il rischio di attacchi informatici su dispositivi digitali, proteggendo dati e infrastrutture critiche. Questo mira a evitare danni economici, sociali o addirittura potenzialmente letali.
3. Cosa succederà agli sviluppatori open source?
Il CRA introduce un’eccezione per il software open source, ma alcuni gruppi (come Debian) hanno espresso preoccupazioni riguardo all’impatto su piccole aziende e redistributori. Questa eccezione è vista come un compromesso tra innovazione e sicurezza.
Fonti
Cyber Resilience Act: La nuova frontiera della sicurezza digitale nell’Unione Europea
L'innovazione distingue un leader da un follower. — Steve Jobs.
L’Cyber Resilience Act (CRA) rappresenta una pietra miliare nella strategia europea per rafforzare la difesa digitale. Approvato nel 2024 e in vigore a partire da dicembre 2027, il regolamento mira a stabilire standard comuni per i prodotti con elementi digitali, riducendo i rischi legati alle vulnerabilità e agli attacchi informatici.
Obiettivi e contesto
L’Unione Europea ha riconosciuto che la crescita esponenziale di dispositivi connessi (Internet of Things, smart home, ecc.) ha reso necessario un approccio strutturato alla sicurezza. Il CRA si pone come risposta al crescente numero di incidenti legati a prodotti digitali, che possono compromettere non solo la privacy degli utenti ma anche l’efficienza economica e sociale del mercato interno.
Secondo le fonti, il regolamento richiede agli sviluppatori di implementare misure di sicurezza "per default", come aggiornamenti automatici e report di incidenti. Questo approccio mira a creare un ambiente in cui i prodotti digitali siano progettati con una base di sicurezza solida, riducendo il rischio di exploit da parte di attaccanti.
Linee guida chiave
Il CRA si applica a tutti i dispositivi e software che utilizzano "dati in modo diretto o indiretto" tramite reti o dispositivi. Tra le principali disposizioni:
- Aggiornamenti automatici: Gli sviluppatori devono garantire aggiornamenti di sicurezza regolari senza richiedere intervento utente.
- Report di incidenti: Le aziende sono obbligate a comunicare eventuali vulnerabilità entro 30 giorni dalla loro identificazione.
- Certificazioni: I prodotti dovranno soddisfare criteri di sicurezza stabiliti da un’organizzazione europea, con verifiche periodiche.
Queste misure sono state introdotte dopo una serie di modifiche per bilanciare le esigenze delle aziende e dei fornitori open-source. Ad esempio, il regolamento ha incluso eccezioni specifiche per i software open source (FOSS), in risposta alle preoccupazioni iniziali di organizzazioni come Debian.
Critiche e adozione
La proposta originale del 2022 aveva suscitato polemiche, soprattutto da parte dei movimenti FOSS, che temevano un impatto negativo sulle comunità open source. Tuttavia, le modifiche successive hanno mitigato queste preoccupazioni, introducendo concetti come il "steward open source", una figura economica destinata a supportare la gestione di progetti condivisi.
L’approvazione del CRA da parte del Parlamento Europeo è avvenuta nel marzo 2024, mentre il Consiglio l’ha ratificato nell’ottobre dello stesso anno. Il testo entrerà in vigore il 12 novembre 2024 e sarà applicabile a partire dal 11 dicembre 2027.
Vedi anche
- Cyber Resilience Act: Guida completa per aziende e sviluppatori
- Politiche digitali dell’Unione Europea: Tra sicurezza e innovazione
Domande frequenti
1. Quando entrerà in vigore il CRA?
Il CRA entrerà in vigore il 11 dicembre 2027, ma diventerà applicabile a partire dal 12 novembre 2024. Questo periodo permette ai produttori di adattare i loro sistemi alle nuove regole.
2. Qual è l'obiettivo principale del CRA?
L’obiettivo è ridurre il rischio di attacchi informatici su dispositivi digitali, proteggendo dati e infrastrutture critiche. Questo mira a evitare danni economici, sociali o addirittura potenzialmente letali.
3. Cosa succederà agli sviluppatori open source?
Il CRA introduce un’eccezione per il software open source, ma alcuni gruppi (come Debian) hanno espresso preoccupazioni riguardo all’impatto su piccole aziende e redistributori. Questa eccezione è vista come un compromesso tra innovazione e sicurezza.
Fonti
Il Cyber Resilience Act: come proteggere i dispositivi digitali nel 2026
L'innovazione distingue un leader da un follower. — Steve Jobs.
Cos'è il Cyber Resilience Act?
Il Cyber Resilience Act (CRA) è una norma europea che mira a rendere più sicuri i dispositivi digitali. Immaginalo come un "muro di supporto" per gli oggetti connessi: smartphone, smart home, e persino le macchine industriali. Questa legge impone regole comuni per garantire che questi prodotti non siano vulnerabili a attacchi informatici. Ad esempio, richiede che i produttori forniscono aggiornamenti di sicurezza automatici e segnalino eventuali problemi di sicurezza ai consumatori.
Il CRA è nato per rispondere a un problema crescente: le vulnerabilità nei dispositivi digitali stanno diventando una minaccia reale. Secondo le fonti, il numero di incidenti legati a prodotti connessi ha aumentato negli ultimi anni, mettendo a rischio non solo dati personali ma anche attività economiche e sociali.
Nota 1: Perché è importante
Il CRA si basa su un concetto semplice: proteggere la rete da dentro fuori. Immagina una casa con porte sempre aperte: è facile che entrino ladri. Il CRA vuole chiudere queste porte, anche se non è perfetto. La norma mira a ridurre il rischio di attacchi informatici che potrebbero danneggiare aziende, infrastrutture critiche o persino la vita delle persone.
Un esempio pratico? I dispositivi IoT (Internet of Things) — come termostati intelligenti o dispositivi per la salute — devono rispettare standard di sicurezza rigorosi. Senza regole comuni, un produttore potrebbe ignorare le vulnerabilità, lasciando aperta una porta per attacchi esterni.
Nota 2: Cosa prevede il CRA
- Obbligo di aggiornamenti automatici: I dispositivi devono ricevere patch di sicurezza senza richiedere intervento manuale. È come un sistema che si ripara da solo, come una pianta che si rinnova naturalmente.
- Rapporto sugli incidenti: I produttori devono segnalare problemi di sicurezza ai consumatori e alle autorità. Questo è simile a un "diario delle ferite" per il sistema digitale, permettendo di capire dove si sono verificati i danni.
- Esenzione per software open source: Il CRA riconosce che alcuni strumenti open source non possono essere soggetti agli stessi obblighi. Questo è un tentativo di bilanciare innovazione e sicurezza, pur lasciando spazi per critiche (ad esempio da parte di Debian).
Vedi anche
- Cybersecurity in Europa: Come le normative influenzano la protezione dei dati.
- Open source vs. sicurezza: Il delicato equilibrio tra libertà digitale e protezione.
Come la vedo io
Su Cyber Resilience Act il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
Domande frequenti
1. Quando entrerà in vigore il CRA?
Il CRA entrerà in vigore il 11 dicembre 2027, ma diventerà applicabile a partire dal 12 novembre 2024. Questo periodo permette ai produttori di adattare i loro sistemi alle nuove regole.
2. Qual è l'obiettivo principale del CRA?
L’obiettivo è ridurre il rischio di attacchi informatici su dispositivi digitali, proteggendo dati e infrastrutture critiche. Questo mira a evitare danni economici, sociali o addirittura potenzialmente letali.
3. Cosa succederà agli sviluppatori open source?
Il CRA introduce un’eccezione per il software open source, ma alcuni gruppi (come Debian) hanno espresso preoccupazioni riguardo all’impatto su piccole aziende e redistributori. Questa eccezione è vista come un compromesso tra innovazione e sicurezza.