La chiave senza password: come il futuro della sicurezza si svela nel 2026
Il modo migliore per predire il futuro è inventarlo. — Alan Kay.
Nel mondo digitale, dove i dati sono più preziosi di una moneta d'oro, la protezione delle identità è diventata un tema cruciale. La password, quel codice che abbiamo imparato a memoria da adolescenti, sta lentamente cedendo il posto a metodi più intelligenti e sicuri: la passwordless authentication (autenticazione senza password). Non si tratta solo di un aggiornamento tecnologico, ma di una rivoluzione silenziosa che trasforma come accediamo ai nostri account.
Cos’è l’autenticazione senza password?
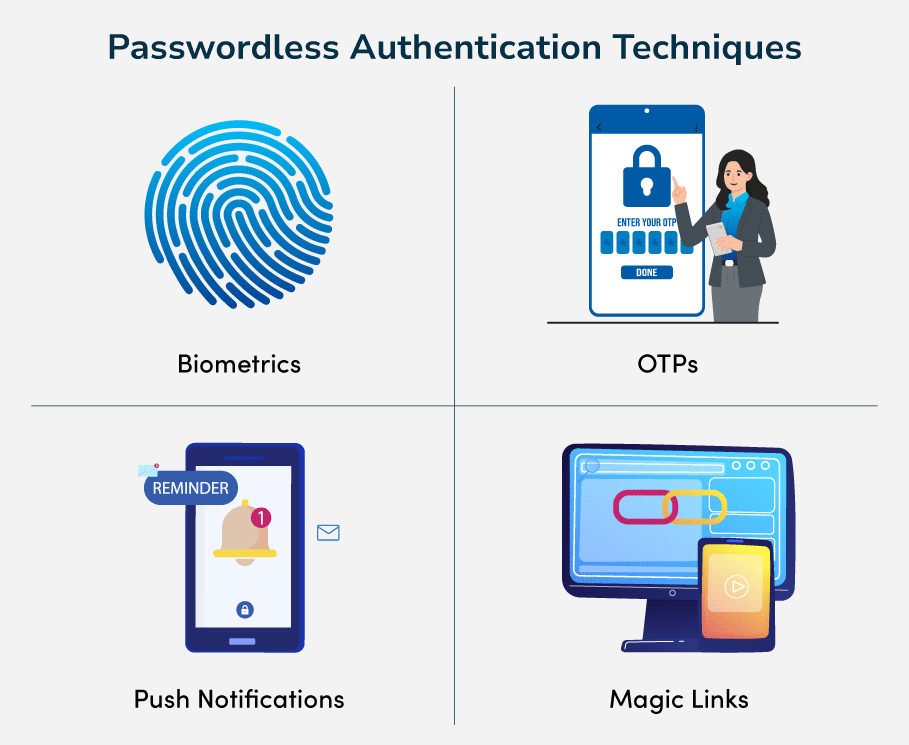
Immagina di entrare in un tempio antico: non devi ricordare un codice segreto, basta mostrare la tua impronta digitale o un token fisico. Questo è il principio base della passwordless authentication. Invece di dipendere da una password (un segreto che puoi dimenticare), si usa un metodo basato su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
La cosa più sorprendente? Non devi ricordare nulla. Il sistema verifica la tua identità direttamente attraverso un "prova" unica: una scansione del volto, un riconoscimento vocale, o un dispositivo come uno smartphone o un token fisico. Questo è il cuore della tecnologia: l’identità non è più un segreto da proteggere, ma un dato che si verifica in tempo reale.
Come funziona: la danza tra crittografia e identità
La passwordless authentication si basa su una struttura simile a quella di un contratto sigillato: durante il registro, il sistema memorizza una chiave pubblica (una sorta di "sigillo"), mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata: ad esempio, un riconoscimento biometrico o uno smartphone registrato.
Questo sistema è simile a una bolla di neve in movimento: ogni volta che si usa un token o una scansione, il processo si ripete, ma senza lasciare tracce di dati sensibili. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Nota 1: Perché è meglio della password
Le password sono come un "codice" che puoi dimenticare, perdere o divulgare. Con la passwordless authentication, il rischio di furto è ridotto drasticamente: non esiste una stringa da memorizzare. Inoltre, il processo è più veloce e intuitivo: immagina di accedere a un account senza dover digitare decine di caratteri.
Un’analogia utile? Pensa alla luna. La luce della luna non viene "ricordata" da nessuno, ma si vede ogni volta che il sole la illumina. In modo simile, la passwordless authentication si basa su un'identità verificabile in tempo reale, senza bisogno di memorizzare nulla.
Vedi anche
- Autenticazione multi-fattore (MFA): un metodo che combina diversi fattori di sicurezza per proteggere gli account.
- Crittografia a chiave pubblica: la base tecnologica su cui si basa l’autenticazione senza password.
Domande frequenti
Cos’è l’autenticazione senza password?
È un metodo che permette di accedere a un sistema senza dover ricordare una password. Si basa su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
Come funziona esattamente?
Durante il registro, il sistema memorizza una chiave pubblica, mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata (es. scansione del volto o riconoscimento vocale).
È più sicura della password?
Sì. Senza una stringa da memorizzare, il rischio di furto è ridotto drasticamente. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Quali metodi vengono usati?
Inclusi sono: biometria (impronte digitali, scansione retinica), token fisici (smartphone, hardware), e tecnologie basate su crittografia a chiave pubblica.
Fonti
Passwordless Authentication: Un approccio moderno alla sicurezza digitale
Il modo migliore per predire il futuro è inventarlo. — Alan Kay.
Passwordless authentication rappresenta un'evoluzione significativa nel campo della gestione delle identità digitali. Questo metodo permette agli utenti di accedere a sistemi e servizi senza dover ricordare password o segreti memorizzati, riducendo il rischio di compromissioni legate ai tradizionali meccanismi di autenticazione. Il concetto si basa su una combinazione di tecnologie avanzate, tra cui la crittografia a chiave pubblica e fattori di autenticazione multipli.
Contesto e problemi
La dipendenza dalle password ha sempre presentato rischi: le password sono spesso scelte in modo debole, memorizzate male o condivise attraverso canali non sicuri. Secondo la Wikipedia, il 81% degli incidenti di sicurezza è legato a credenziali compromesse, un dato che sottolinea l'urgenza di alternative più robuste. La passwordless authentication mira a risolvere questi problemi eliminando il bisogno di memorizzare segreti, sostituendoli con fattori di autenticazione altamente protetti.
Punti chiave
1. Meccanismo di funzionamento
Il processo si basa su una crittografia a chiave pubblica, dove la chiave pubblica viene registrata sul server, mentre la chiave privata è conservata sul dispositivo dell'utente (smartphone, token hardware o PC). L'autenticazione avviene mediante un "proof of possession" della chiave privata, che può essere verificato tramite biometria (fingerprint, face recognition) o dispositivi fisici (token OTP, smart card).
2. Fattori di autenticazione
I sistemi passwordless si distinguono per l'uso di fattori "ownership" e inherence:
- Ownership: possesso di un dispositivo (es. smartphone) o token hardware.
- Inherence: caratteristiche biometriche (es. impronte digitali, scansione della retina).
Alcuni approcci integrano anche dati contestuali come la posizione geografica o il comportamento utente, ma senza ricorrere a password memorizzate.
3. Differenze con MFA
La Multi-Factor Authentication (MFA) richiede più fattori per l'autenticazione, spesso aggiuntivi alla password. La passwordless authentication, invece, si basa su un singolo fattore altamente sicuro (es. token hardware), rendendola più veloce e semplice. Tuttavia, quando si combinano entrambi i metodi, si parla di "Passwordless MFA", che offre il livello massimo di protezione se implementato correttamente.
4. Storia e evoluzione
L'idea di abbandonare le password è circolata in ambito informatico sin dal 2004, quando Bill Gates prevedeva la loro fine durante un discorso al RSA Conference. Negli anni successivi, l'adozione di tecnologie come la crittografia a chiave pubblica e i dispositivi biometrici ha reso il passwordless authentication una realtà sempre più accessibile.
Vedi anche
- Multi-Factor Authentication (MFA): Una soluzione complementare per aumentare la sicurezza.
- Biometria digitale: Tecnologie che integrano fattori inherence nell'autenticazione.
Domande frequenti
Cos’è l’autenticazione senza password?
È un metodo che permette di accedere a un sistema senza dover ricordare una password. Si basa su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
Come funziona esattamente?
Durante il registro, il sistema memorizza una chiave pubblica, mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata (es. scansione del volto o riconoscimento vocale).
È più sicura della password?
Sì. Senza una stringa da memorizzare, il rischio di furto è ridotto drasticamente. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Quali metodi vengono usati?
Inclusi sono: biometria (impronte digitali, scansione retinica), token fisici (smartphone, hardware), e tecnologie basate su crittografia a chiave pubblica.
Fonti
La fine delle password: come il riconoscimento biometrico sta cambiando la sicurezza digitale
Il modo migliore per predire il futuro è inventarlo. — Alan Kay.
Se ti chiedessero di immaginare una vita senza password, probabilmente penseresti a un mondo in cui i computer si aprono con un semplice sguardo o il tocco di un dito. Non è fantascienza: la passwordless authentication (autenticazione senza password) sta diventando una realtà. Ma cosa significa davvero? E perché questa trasformazione potrebbe ridurre gli attacchi di phishing e le violazioni dei dati?
Cos'è l'autenticazione senza password?
L’autenticazione senza password è un metodo per accedere a sistemi digitali senza dover ricordare una combinazione segreta. In pratica, il utente deve dimostrare chi è attraverso un fattore di autenticazione che non richiede memorizzazione: ad esempio, un token hardware, un riconoscimento biometrico (dita, volto) o un dispositivo registrato (come uno smartphone).
Il processo si basa su crittografia a chiave pubblica, dove il server riceve la chiave pubblica durante la registrazione. La chiave privata, invece, è custodita sul dispositivo del utente e può essere usata solo se accompagnata da un fattore di autenticazione aggiuntivo, come una biometria o un codice OTP (One-Time Password).
Nota 1: Perché le password sono un problema
Le password sono state per anni la colonna portante della sicurezza digitale. Ma il loro uso presenta diversi rischi:
- Frodi: attacchi come phishing o credential stuffing sfruttano le password rubate.
- Sicurezza ridotta: una password debole, come "123456", è facile da violare.
- Discomfort utente: ricordare decine di password è un incubo per chiunque.
Secondo le fonti, il 80% delle violazioni dei dati si basa su password rubate o compromesse (fonte: Microsoft Security). Questo spiega perché aziende come Google e Microsoft stanno promuovendo l’autenticazione senza password.
Nota 2: Come funziona in pratica
Ecco alcuni esempi di fattori usati per autenticare un utente:
- "Something you have": un token hardware, un cellulare o una smart card.
- "Something you are": impronte digitali, scansione del volto o riconoscimento vocale.
In alcuni casi si combinano diversi fattori (es. biometria + posizione geografica), ma il punto chiave è che non ci sono password da ricordare. Questo riduce il rischio di errori umani e attacchi basati su credenziali rubate.
La differenza con l'MFA (Multi-Factor Authentication)
L’autenticazione senza password non è lo stesso dell’MFA. Mentre quest’ultima aggiunge un livello di sicurezza a una password esistente, il passwordless non ne richiede affatto. In pratica, si usa un solo fattore molto robusto (es. un token hardware) al posto della password.
Per esempio, se un utente ha registrato un cellulare come dispositivo di autenticazione, basta toccarlo per accedere. Non serve ricordare niente: il telefono gestisce la verifica automatica.
La storia del passaggio alle passwordless
L’idea di abbandonare le password non è nuova. Già nel 2004, Bill Gates prevedeva la fine delle password al RSA Conference, affermando che "le password saranno un problema del passato". Da allora, il settore ha visto l’evoluzione di tecnologie come la crittografia a chiave pubblica e i dispositivi biometrici.
Oggi, aziende come Google e Microsoft stanno adottando sistemi passwordless per ridurre il rischio di attacchi e migliorare l’esperienza utente. Ma non è un processo senza sfide: richiede una transizione graduale e la collaborazione tra sviluppatori e utenti.
Domande frequenti
Cos’è l’autenticazione senza password?
È un metodo che permette di accedere a un sistema senza dover ricordare una password. Si basa su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
Come funziona esattamente?
Durante il registro, il sistema memorizza una chiave pubblica, mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata (es. scansione del volto o riconoscimento vocale).
È più sicura della password?
Sì. Senza una stringa da memorizzare, il rischio di furto è ridotto drasticamente. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Quali metodi vengono usati?
Inclusi sono: biometria (impronte digitali, scansione retinica), token fisici (smartphone, hardware), e tecnologie basate su crittografia a chiave pubblica.
Fonti
Passwordless Authentication: La Nuova Frontiera della Sicurezza Digitale
Il modo migliore per predire il futuro è inventarlo. — Alan Kay.
Introduzione
La passwordless authentication rappresenta una trasformazione silenziosa ma profonda nel modo in cui gli utenti si autenticano online. Eliminando la necessità di ricordare password complesse, questa tecnologia sfrutta fattori come dispositivi fisici, biometria o token esterni per verificare l’identità. Non è solo un aggiornamento: è una riconfigurazione del paradigma della sicurezza digitale, che mira a ridurre i rischi legati alle password dimenticate, rubate o compromesse.
Cosa è la Passwordless Authentication
La passwordless authentication si basa su metodi di autenticazione senza segreti memorizzabili. Gli utenti devono fornire un identificativo pubblico (es. email, numero di telefono) e completare il processo con una prova sicura di identità, come un token hardware o un’autentica biometrica.
Questo approccio si appoggia a infrastrutture di crittografia a chiave pubblica, dove la chiave privata è conservata sul dispositivo dell’utente (smartphone, PC) e non mai inviata al server. La chiave pubblica, invece, viene registrata dal servizio autenticatore per verificare l’autenticità.
Fattori di Autenticazione: Due categorie
- Fattori di proprietà ("Qualcosa che l’utente ha"): dispositivi come smartphone, token OTP, smart card o hardware dedicati.
- Fattori di appartenenza ("Qualcosa che l’utente è"): biometria (impronte digitali, scansione retinica), riconoscimento facciale o vocale.
Alcuni sistemi integrano anche fattori come geolocalizzazione, indirizzi IP o pattern comportamentali, ma senza ricorrere a password memorizzate.
Differenze con la Multi-Factor Authentication (MFA)
La passwordless authentication non è un sostituto della MFA, ma una sua evoluzione. La MFA aggiunge strati di sicurezza su un sistema già protetto da password, mentre la passwordless elimina il fattore più debole: la conoscenza.
Quando si combinano entrambi i metodi, si parla di Passwordless MFA, un approccio che utilizza diversi fattori per garantire un livello elevato di sicurezza. Questo modello è particolarmente adatto a contesti sensibili come banche o servizi sanitari.
Una Storia in Evoluzione
L’idea di abbandonare le password ha radici nella comunità informatica da almeno un decennio. Già nel 2004, Bill Gates prevedeva la fine delle password durante il RSA Conference, sostenendo che tecnologie come i token hardware e la biometria avrebbero reso obsolete le password tradizionali.
Negli anni successivi, lo sviluppo di standard come FIDO2 (Fast Identity Online) ha accelerato l’adozione della passwordless authentication, rendendola accessibile a un pubblico più ampio.
Domande frequenti
Cos’è l’autenticazione senza password?
È un metodo che permette di accedere a un sistema senza dover ricordare una password. Si basa su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
Come funziona esattamente?
Durante il registro, il sistema memorizza una chiave pubblica, mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata (es. scansione del volto o riconoscimento vocale).
È più sicura della password?
Sì. Senza una stringa da memorizzare, il rischio di furto è ridotto drasticamente. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Quali metodi vengono usati?
Inclusi sono: biometria (impronte digitali, scansione retinica), token fisici (smartphone, hardware), e tecnologie basate su crittografia a chiave pubblica.
Fonti
La chiave senza password: come il futuro della sicurezza si svela nel 2026
Il modo migliore per predire il futuro è inventarlo. — Alan Kay.
Nel mondo digitale, dove i dati sono più preziosi di una moneta d'oro, la protezione delle identità è diventata un tema cruciale. La password, quel codice che abbiamo imparato a memoria da adolescenti, sta lentamente cedendo il posto a metodi più intelligenti e sicuri: la passwordless authentication (autenticazione senza password). Non si tratta solo di un aggiornamento tecnologico, ma di una rivoluzione silenziosa che trasforma come accediamo ai nostri account.
Cos’è l’autenticazione senza password?
Immagina di entrare in un tempio antico: non devi ricordare un codice segreto, basta mostrare la tua impronta digitale o un token fisico. Questo è il principio base della passwordless authentication. Invece di dipendere da una password (un segreto che puoi dimenticare), si usa un metodo basato su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
La cosa più sorprendente? Non hai bisogno di ricordare nulla. Il sistema verifica la tua identità direttamente attraverso un "prova" unica: una scansione del volto, un riconoscimento vocale, o un dispositivo come uno smartphone o un token fisico. Questo è il cuore della tecnologia: l’identità non è più un segreto da proteggere, ma un dato che si verifica in tempo reale.
Come funziona: la danza tra crittografia e identità
La passwordless authentication si basa su una struttura simile a quella di un contratto sigillato: durante il registro, il sistema memorizza una chiave pubblica (una sorta di "sigillo"), mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata: ad esempio, un riconoscimento biometrico o uno smartphone registrato.
Questo sistema è simile a una palla di neve in movimento: ogni volta che si usa un token o una scansione, il processo si ripete, ma senza lasciare tracce di dati sensibili. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Nota 1: Perché è meglio della password
Le password sono come un "codice" che puoi dimenticare, perdere o divulgare. Con la passwordless authentication, il rischio di furto è ridotto drasticamente: non esiste una stringa da memorizzare. Inoltre, il processo è più veloce e intuitivo: immagina di accedere a un account senza dover digitare decine di caratteri.
Un’analogia utile? Pensa alla luna. La luce della luna non viene "ricordata" da nessuno, ma si vede ogni volta che il sole la illumina. In modo simile, la passwordless authentication si basa su un'identità verificabile in tempo reale, senza bisogno di memorizzare nulla.
Vedi anche
- Autenticazione multi-fattore (MFA): un metodo che combina diversi fattori di sicurezza per proteggere gli account.
- Crittografia a chiave pubblica: la base tecnologica su cui si basa l’autenticazione senza password.
Come la vedo io
Su passwordless authentication il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
Domande frequenti
Cos’è l’autenticazione senza password?
È un metodo che permette di accedere a un sistema senza dover ricordare una password. Si basa su tecnologie come la crittografia a chiave pubblica, biometria o dispositivi registrati.
Come funziona esattamente?
Durante il registro, il sistema memorizza una chiave pubblica, mentre il dispositivo dell’utente custodisce la chiave privata. Per accedere, basta presentare un elemento che dimostra possedere la chiave privata (es. scansione del volto o riconoscimento vocale).
È più sicura della password?
Sì. Senza una stringa da memorizzare, il rischio di furto è ridotto drasticamente. La crittografia a chiave pubblica rende impossibile rubare la chiave privata se non si possiede l’accesso al dispositivo.
Quali metodi vengono usati?
Inclusi sono: biometria (impronte digitali, scansione retinica), token fisici (smartphone, hardware), e tecnologie basate su crittografia a chiave pubblica.