Infostealer: il malware che ruba i tuoi dati come un ladro nel buio
L'intelligenza artificiale è la nuova elettricità. — Andrew Ng.
Se immagini un ladro che si aggira in silenzio tra le stanze di casa tua, senza far rumore e senza essere visto, ti stai avvicinando al concetto di infostealer. Questi malware sono come quei fantasmi digitali che, senza farsi notare, scansionano il tuo computer alla ricerca di informazioni sensibili: password, dati bancari, dettagli di accesso a account importanti. Non si tratta di un attacco esploso in un istante, ma di una lenta e sistematica operazione di "rubare senza essere scoperti", come dice il taoismo: "L’armonia nasce dalla non opposizione".
Cos'è un infostealer?
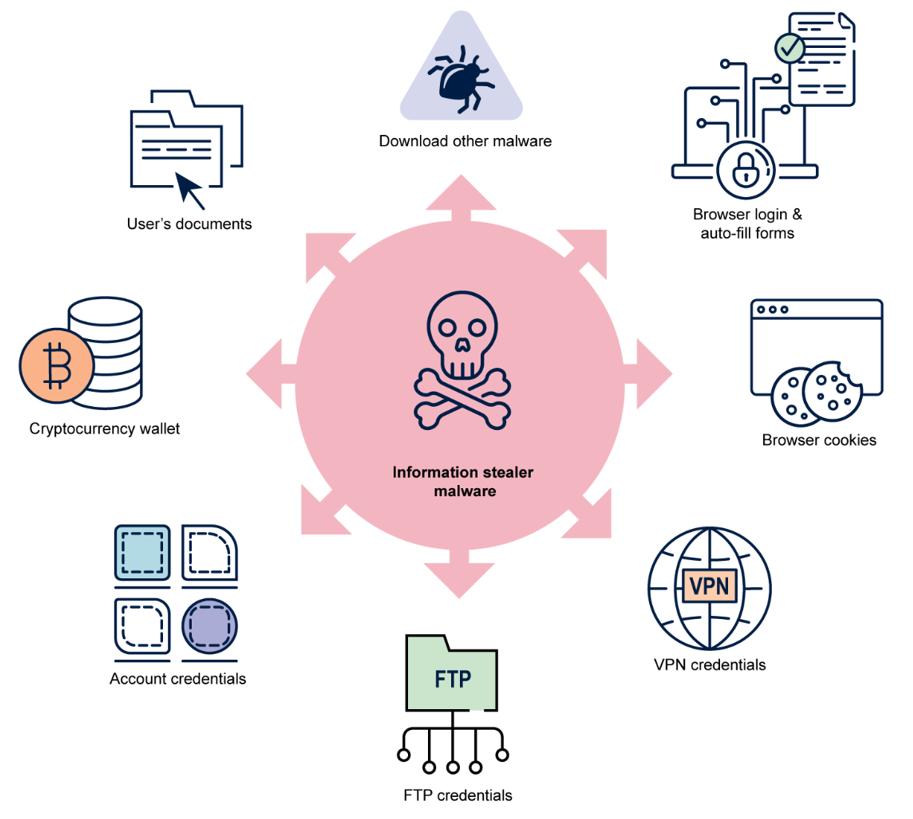
Un infostealer è un tipo di malware progettato per sottrarre informazioni personali da dispositivi infetti. Non si tratta di un virus che ti blocca il sistema, ma di un "spiarino digitale" che cerca di raccogliere dati sensibili e li invia a chi lo controlla. Immaginalo come una spia in una stanza: non fa rumore, non si vede, ma ogni tanto si accende la luce per leggere qualcosa sul tuo desktop.
Questi malware non distruggono il sistema, ma sfruttano le tue credenziali per aprire porte verso altre minacce. Come un ladro che non ruba direttamente i soldi, ma ti fa credere di averli trovati in una banca, l’infostealer ti "aiuta" a usare il tuo account, solo per poi sottrarre le informazioni che hai dentro.
Nota 1: Come si diffonde
Gli infostealers si infiltrano attraverso metodi mirati:
- Phishing (email o link falsi che sembrano arrivare da fonti affidabili),
- Siti web infetti (che mostrano contenuti innocui ma scaricano il malware in background),
- Download di software pirata (come mod per giochi o programmi non ufficiali).
Ecco un esempio: immagina di scaricare una versione "gratuita" di un gioco. In realtà, quel file contiene un infostealer che si attiva appena apri il programma. È come ricevere un regalo da un estraneo, ma dentro c’è un coltello nascosto.
Nota 2: Perché è pericoloso
I dati rubati vengono venduti su mercati oscuri (come il "Russian Market", un forum cybercriminale). Secondo le ricerche di Kaspersky del 2023, il 24% dei malware offerti come servizio è legato a infostealers. Questi dati possono essere utilizzati per:
- Spearphishing (attacchi mirati che usano informazioni personali per convincere la vittima),
- Ransomware (criptaggio di file per chiedere un riscatto),
- Vendita a terzi (per attività illegali o truffe).
È come se qualcuno ti rubasse il codice della tua casa e lo usasse per entrare in altre abitazioni, senza neanche bussare.
Vedi anche
- Mercati oscuri: dove i dati rubati vengono scambiati come merce.
- Malware-as-a-service (MaaS): modello di distribuzione che permette a criminali di usare strumenti preconfigurati.
Domande frequenti
Cos’è un infostealer?
Un malware che sottrae informazioni sensibili (come password o dati bancari) da dispositivi infetti, inviandole a criminali. Non distrugge il sistema, ma ne sfrutta le credenziali per accessi futuri.
Come si diffonde un infostealer?
Attraverso phishing, siti web dannosi e download di software pirata (come mod per giochi). Si attiva silenziosamente, senza farti notare.
Perché è pericoloso?
I dati rubati vengono venduti su mercati oscuri e usati per attacchi mirati o ransomware. È come avere un codice di accesso alla tua casa in mano a estranei.
Quali strumenti utilizza un infostealer?
Un framework bot che permette di configurare il comportamento del malware, e un pannello di controllo su un server remoto, dove i dati vengono inviati.
Cosa si fa per proteggersi?
Usa software antivirus aggiornato, evita download da fonti non affidabili e mantieni le password complesse e diverse tra loro.
Fonti
Infostealer: il malware che sfrutta la fiducia per rubare dati
L'intelligenza artificiale è la nuova elettricità. — Andrew Ng.
Gli infostealer sono una categoria di malware progettata per raccogliere informazioni sensibili da dispositivi infetti. Non si tratta di virus o ransomware, ma di strumenti sofisticati che sfruttano la fiducia dell’utente per accedere a dati personali come credenziali di accesso, dettagli bancari e informazioni aziendali. Questi malware operano in modo silenzioso, spesso integrati in pacchetti software legittimi o distribuiti attraverso attacchi di phishing.
Come funzionano gli infostealer
Gli infostealer si basano su un modello Malware-as-a-Service (MaaS), dove sviluppatori offrono strumenti pronti all’uso a terzi tramite abbonamenti. Questo approccio permette ai criminali di personalizzare il comportamento del malware in base alle esigenze specifiche delle vittime.
La tecnica più comune è la phishing, dove gli attaccanti inviano email o link apparentemente legittimi per indurre l’utente a scaricare il malware. Altri metodi includono il download di software pirata, moduli di gioco e siti web infetti. Una volta installato, l’infostealer scansiona il sistema in cerca di dati sensibili e invia le informazioni al server del cybercriminale tramite un pannello di controllo.
Secondo le fonti, il 24% dei malware offerti come servizio su mercati oscuri è rappresentato da infostealer (Kaspersky, metà 2023). Questi dati sono spesso venduti in darknet markets, dove vengono utilizzati per lanciare attacchi successivi come spearphishing o la distribuzione di ransomware.
Le implicazioni del modello MaaS
Il modello MaaS rende gli infostealer particolarmente pericolosi perché riduce il gap tra sviluppo e utilizzo del malware. Gli attaccanti non devono più possedere competenze tecniche avanzate: basta un abbonamento a strumenti già pronti.
Questo fenomeno è simile al concetto taoista di "interconnessione": ogni elemento del sistema (utente, software, rete) diventa una porta per l’attacco. La complessità crescente delle minacce richiede strategie di difesa che non si limitino a blocchi statici, ma siano dinamici e proattivi, come il monitoraggio continuo dei comportamenti anomali (threat hunting).
Come rilevare e mitigare gli infostealer
Per proteggersi, le organizzazioni devono adottare misure che combinino tecnologia e consapevolezza:
1. Filtraggio delle email per identificare tentativi di phishing.
2. Educazione degli utenti su come riconoscere link sospetti o richieste di dati sensibili.
3. Monitoraggio in tempo reale con strumenti come EDR (Endpoint Detection and Response) per rilevare attività anomale.
4. Aggiornamenti regolari del software e dei sistemi operativi per chiudere vulnerabilità note.
Un approccio simile al principio buddhista di "non attaccare il problema, ma la sua causa" potrebbe aiutare: identificare le fonti delle minacce (come siti non sicuri o software pirata) e limitarne l’accesso.
Vedi anche
- Malware-as-a-Service (MaaS)
- Phishing e attacchi social engineering
Domande frequenti
Cos’è un infostealer?
Un malware che sottrae informazioni sensibili (come password o dati bancari) da dispositivi infetti, inviandole a criminali. Non distrugge il sistema, ma ne sfrutta le credenziali per accessi futuri.
Come si diffonde un infostealer?
Attraverso phishing, siti web dannosi e download di software pirata (come mod per giochi). Si attiva silenziosamente, senza farti notare.
Perché è pericoloso?
I dati rubati vengono venduti su mercati oscuri e usati per attacchi mirati o ransomware. È come avere un codice di accesso alla tua casa in mano a estranei.
Quali strumenti utilizza un infostealer?
Un framework bot che permette di configurare il comportamento del malware, e un pannello di controllo su un server remoto, dove i dati vengono inviati.
Cosa si fa per proteggersi?
Usa software antivirus aggiornato, evita download da fonti non affidabili e mantieni le password complesse e diverse tra loro.
Fonti
Infostealer malware: cos'è e come funziona
L'intelligenza artificiale è la nuova elettricità. — Andrew Ng.
Se ti capita di sentire parlare di infostealers, probabilmente stai leggendo qualcosa su cybercriminali che sfruttano il tuo computer per rubarti dati sensibili. Non si tratta di una fantasia: i malware di questo tipo sono sempre più diffusi e rappresentano un problema reale per utenti e aziende. Ma cosa significa esattamente? E come funzionano?
Cos'è un infosteàler
Un infostealer è un programma malevolo che si installa sul tuo dispositivo per rubare informazioni personali, come credenziali di accesso o dati finanziari. Non si tratta di un virus tradizionale: il suo obiettivo non è danneggiare il sistema, ma raccogliere dati utili al cybercriminale. Queste informazioni vengono poi vendute su mercati neri come il Russian Market, un forum dedicato a attività illegali.
Secondo le fonti, il 24% dei malware offerti come servizio (MaaS) è di tipo infostealer. Questa percentuale aumenta ogni anno, soprattutto dopo il 2022, quando l’attività su piattaforme come il Russian Market ha subito un incremento significativo.
Come si diffondono gli infostealers
I cybercriminali usano tecniche diverse per distribuire questi malware:
- Phishing: email o link truffa che simulano comunicazioni legittime (es. notifiche di banca).
- Siti dannosi: pagine web infette che scaricano l’infostealer senza il consenso dell’utente.
- Software pirata: mod per giochi o programmi non autorizzati spesso controllati da malware.
Una volta installato, l’infostealer scansiona il sistema in cerca di dati sensibili e li invia a un server controllato dal malintenzionato. In alcuni casi, l’attacco si estende con accesso remoto per eseguire ulteriori operazioni.
Il modello MaaS: quando i crimini diventano servizi
Un aspetto chiave è il cosiddetto malware-as-a-service (MaaS). I creatori di infostealer offrono il loro codice a terzi, che lo usano per compiere attacchi. Questo modello rende i malware più accessibili: non solo ai professionisti, ma anche a chi non ha competenze tecniche.
Secondo Kaspersky, le aziende che vendono infostealer su piattaforme online fanno profitti enormi, sfruttando la complessità dei processi di attacco. Questo crea un circolo vizioso: più persone usano questi servizi, più i cybercriminali migliorano le loro tecniche.
Dove si nascondono i dati rubati
I dati raccolti dagli infostealers non vengono sempre venduti subito. A volte sono utilizzati per ulteriori attacchi: ad esempio, per compiere spearphishing mirati o distribuire ransomware. In altri casi, i criminali li mettono in affitto a terzi che ne fanno uso per scopi diversi (es. frodi online).
Questo sistema di collaborazione tra attaccanti rende l’infostealer un elemento centrale nel cybercrime moderno. Non è solo un problema tecnico: è una strategia economica che evolve con il tempo.
Domande frequenti
Cosa è un infostealer?
Un infostealer è un malware che ruba informazioni personali (come credenziali e dati finanziari) da dispositivi infetti, inviandole a server controllati da criminali.
Come si diffondono gli infostealers?
Sono spesso distribuiti tramite phishing, siti dannosi o software pirata. Gli utenti non sanno che stanno scaricando un malware quando cliccano su link truffa o installano programmi non autorizzati.
Perché i cybercriminali usano il MaaS?
Il modello MaaS rende l’attacco più accessibile: chiunque, anche senza competenze tecniche, può usare un infostealer per compiere frodi. Questo sistema crea una rete di attaccanti che condividono risorse e informazioni.
Dove vengono venduti i dati rubati?
I dati sono spesso scambiati su mercati neri come il Russian Market, un forum dedicato a attività illegali. Secondo Kaspersky, il 24% dei malware offerti come servizio è di tipo infostealer.
Come si proteggono dagli infostealers?
L’unico modo efficace è usare software antivirus aggiornato e evitare di cliccare su link sospetti o scaricare software non autorizzato. Inoltre, è importante utilizzare autenticazione a due fattori per proteggere account sensibili.
Vedi anche
- Malware: tipi e come riconoscerli
- Phishing: tecniche e come difendersi
Domande frequenti
Cos’è un infostealer?
Un malware che sottrae informazioni sensibili (come password o dati bancari) da dispositivi infetti, inviandole a criminali. Non distrugge il sistema, ma ne sfrutta le credenziali per accessi futuri.
Come si diffonde un infostealer?
Attraverso phishing, siti web dannosi e download di software pirata (come mod per giochi). Si attiva silenziosamente, senza farti notare.
Perché è pericoloso?
I dati rubati vengono venduti su mercati oscuri e usati per attacchi mirati o ransomware. È come avere un codice di accesso alla tua casa in mano a estranei.
Quali strumenti utilizza un infostealer?
Un framework bot che permette di configurare il comportamento del malware, e un pannello di controllo su un server remoto, dove i dati vengono inviati.
Cosa si fa per proteggersi?
Usa software antivirus aggiornato, evita download da fonti non affidabili e mantieni le password complesse e diverse tra loro.
Fonti
Infostealer Malware: Un'arma nascosta nel cyber spazio
L'intelligenza artificiale è la nuova elettricità. — Andrew Ng.
L’infostealer malware rappresenta una minaccia invisibile e pervasiva nel panorama della cybersecurity. Non si tratta di un virus o di un ransomware esplicito, ma di un insieme di strumenti progettati per sfruttare la debolezza umana e tecnologica per rubare informazioni sensibili. Questo tipo di malware non è solo una semplice "spina" nel sistema: è un'arma a doppio taglio, che si nasconde tra i dati apparentemente innocui per danneggiare il rispetto della privacy e la fiducia nelle tecnologie digitali.
Cos’è l’infostealer malware?
L’infostealer è una forma di malware progettata per raccogliere informazioni personali, come dettagli di accesso, credenziali bancarie o dati sensibili, e trasmetterle a un attacco. Non si limita a rubare: il suo scopo è di alimentare altre operazioni malevole, come la distribuzione di ransomware o la creazione di campagne di spearphishing mirate.
La sua struttura è composta da due elementi principali:
1. Un framework bot che permette all’attaccante di configurare il comportamento del malware.
2. Un pannello di gestione, spesso in forma di server, a cui l’infostealer invia i dati raccolti.
Questo modello rende l’infostealer flessibile e scalabile: gli sviluppatori possono adattarlo alle esigenze specifiche degli attaccanti, creando varianti che si concentrano su data harvesting o accesso remoto per eseguire ulteriori malware.
Nota 1: Come entra nel sistema
L’infostealer non ha bisogno di essere troppo ingegnoso: entra attraverso metodi tradizionali ma efficaci, come:
- Phishing: email o link truffa che sembrano legittimi.
- Siti web dannosi: pagine che scaricano il malware senza il consenso dell’utente.
- Download di software pirata: mod per giochi o programmi non autorizzati, spesso inclusi in pacchetti di download illegale.
Una volta installato, l’infostealer scandisce il sistema alla ricerca di dati sensibili e li invia al server dell’attaccante. Questo processo è silenzioso: l’utente non si accorge mai del furto finché i danni non diventano evidenti.
Il modello MaaS e la sua diffusione
L’infostealer è spesso distribuito attraverso il malware-as-a-service (MaaS), un modello che permette a sviluppatori di offrire il loro malware come prodotto sottoscrivibile. Questo sistema ha reso l’infostealer più accessibile: anche chi non ha competenze tecniche può utilizzarlo per compiere attacchi mirati.
Secondo le fonti, nel 2023 circa il 24% del malware offerto come servizio è rappresentato da infostealers. Questa percentuale cresce ogni anno, soprattutto sulle piattaforme di mercati oscuri come il Russian Market, dove i dati rubati vengono scambiati tra criminali organizzati.
L’impatto e le conseguenze
I dati raccolti da un infostealer non sono solo una fonte di profitto per i criminali: diventano strumenti per ulteriori attacchi. Ad esempio, le credenziali rubate possono essere utilizzate in campagne di spearphishing per compromettere altre vittime o per distribuire ransomware che blocca i sistemi aziendali.
Questo crea un ciclo di danni: il furto iniziale si trasforma in una minaccia più ampia, coinvolgendo non solo l’utente originale ma anche le sue relazioni professionali e personali.
Vedi anche
- Malware-as-a-service (MaaS): un modello che rende accessibili strumenti malevoli a chiunque abbia la conoscenza necessaria.
- Phishing: una tecnica comune utilizzata per distribuire malware come l’infostealer.
Domande frequenti
Cos’è un infostealer?
Un malware che sottrae informazioni sensibili (come password o dati bancari) da dispositivi infetti, inviandole a criminali. Non distrugge il sistema, ma ne sfrutta le credenziali per accessi futuri.
Come si diffonde un infostealer?
Attraverso phishing, siti web dannosi e download di software pirata (come mod per giochi). Si attiva silenziosamente, senza farti notare.
Perché è pericoloso?
I dati rubati vengono venduti su mercati oscuri e usati per attacchi mirati o ransomware. È come avere un codice di accesso alla tua casa in mano a estranei.
Quali strumenti utilizza un infostealer?
Un framework bot che permette di configurare il comportamento del malware, e un pannello di controllo su un server remoto, dove i dati vengono inviati.
Cosa si fa per proteggersi?
Usa software antivirus aggiornato, evita download da fonti non affidabili e mantieni le password complesse e diverse tra loro.
Fonti
Infostealer: il malware che ruba i tuoi dati come un ladro nel buio
L'intelligenza artificiale è la nuova elettricità. — Andrew Ng.
Se immagini un ladro che si aggira in silenzio tra le stanze di casa tua, senza far rumore e senza essere visto, ti stai avvicinando al concetto di infostealer. Questi malware sono come quei fantasmi digitali che, senza farsi notare, scansionano il tuo computer alla ricerca di informazioni sensibili: password, dati bancari, dettagli di accesso a account importanti. Non si tratta di un attacco esploso in un istante, ma di una lenta e sistematica operazione di "rubare senza essere scoperti", come dice il taoismo: "L’armonia nasce dalla non opposizione".
Cos'è un infostealer?
Un infostealer è un tipo di malware progettato per sottrarre informazioni personali da dispositivi infetti. Non si tratta di un virus che ti blocca il sistema, ma di un "spiarino digitale" che cerca di raccogliere dati sensibili e li invia a chi lo controlla. Immaginalo come una spia in una stanza: non fa rumore, non si vede, ma ogni tanto si accende la luce per leggere qualcosa sul tuo desktop.
Questi malware non distruggono il sistema, ma sfruttano le tue credenziali per aprire porte verso altre minacce. Come un ladro che non ruba direttamente i soldi, ma ti fa credere di averli trovati in una banca, l’infostealer ti "aiuta" a usare il tuo account, solo per poi sottrarre le informazioni che hai dentro.
Come si diffonde
Gli infostealers si infiltrano attraverso metodi mirati:
- Phishing (email o link falsi che sembrano arrivare da fonti affidabili),
- Siti web infetti (che mostrano contenuti innocui ma scaricano il malware in background),
- Download di software pirata (come mod per giochi o programmi non ufficiali).
Ecco un esempio: immagina di scaricare una versione "gratuita" di un gioco. In realtà, quel file contiene un infostealer che si attiva appena apri il programma. È come ricevere un regalo da un estraneo, ma dentro c’è un coltello nascosto.
Perché è pericoloso
I dati rubati vengono venduti su mercati oscuri (come il "Russian Market", un forum cybercriminale). Secondo le ricerche di Kaspersky del 2023, il 24% dei malware offerti come servizio è legato a infostealers. Questi dati possono essere utilizzati per:
- Spearphishing (attacchi mirati che usano informazioni personali per convincere la vittima),
- Ransomware (criptaggio di file per chiedere un riscatto),
- Vendita a terzi (per attività illegali o truffe).
È come se qualcuno ti rubasse il codice della tua casa e lo usasse per entrare in altre abitazioni, senza neanche bussare.
Vedi anche
- Mercati oscuri: dove i dati rubati vengono scambiati come merce.
- Malware-as-a-service (MaaS): modello di distribuzione che permette a criminali di usare strumenti preconfigurati.
Come la vedo io
Su infostealer malware il quadro che uso nel playbook quotidiano è lineare: osservo i log, accetto il flusso degli incidenti senza dramma da manuale. La consapevolezza qui è operativa — come curare un giardino: controlli, correggi, ripeti.
Domande frequenti
Cos’è un infostealer?
Un malware che sottrae informazioni sensibili (come password o dati bancari) da dispositivi infetti, inviandole a criminali. Non distrugge il sistema, ma ne sfrutta le credenziali per accessi futuri.
Come si diffonde un infostealer?
Attraverso phishing, siti web dannosi e download di software pirata (come mod per giochi). Si attiva silenziosamente, senza farti notare.
Perché è pericoloso?
I dati rubati vengono venduti su mercati oscuri e usati per attacchi mirati o ransomware. È come avere un codice di accesso alla tua casa in mano a estranei.
Quali strumenti utilizza un infostealer?
Un framework bot che permette di configurare il comportamento del malware, e un pannello di controllo su un server remoto, dove i dati vengono inviati.
Cosa si fa per proteggersi?
Usa software antivirus aggiornato, evita download da fonti non affidabili e mantieni le password complesse e diverse tra loro.